Le projet PHP vient d'annoncer une faille de sécurité PHP de niveau critique. Ainsi, l'équipe PHP publie les correctifs ce jeudi 19 novembre 2026, et ils touchent toutes les versions de PHP encore maintenues. Or, chaque site WordPress fonctionne avec PHP. Voici donc ce qu'il faut savoir et ce qu'il faut faire.
Que se passe-t-il exactement ?
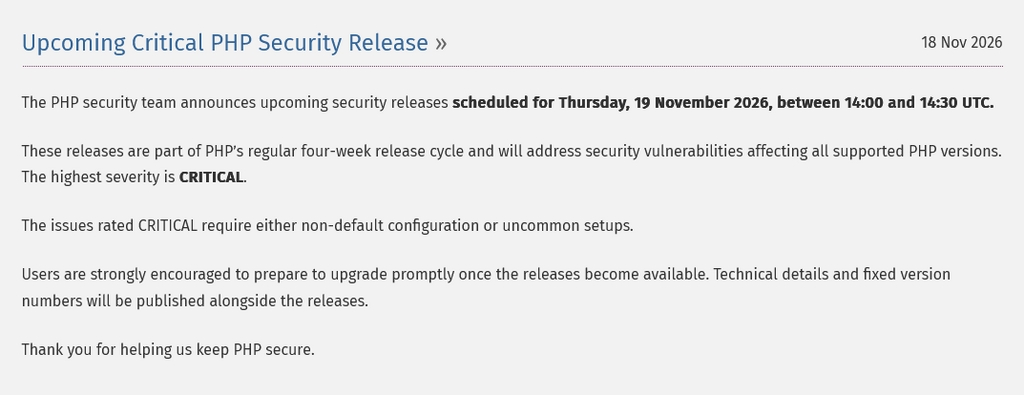
Le 18 novembre, l'équipe sécurité de PHP a d'abord diffusé une annonce préventive. Elle y précise que les nouvelles versions de sécurité sortent le jeudi 19 novembre 2026 entre 14 h 00 et 14 h 30 UTC, soit entre 15 h 00 et 15 h 30 heure de Paris.
Voici ce que l'on sait déjà :
- La mise à jour touche toutes les versions de PHP encore maintenues, c'est-à-dire PHP 8.2, 8.3, 8.4 et 8.5.
- De plus, le niveau de gravité le plus élevé atteint « CRITIQUE ».
- Selon l'annonce, un pirate a besoin d'une configuration non standard ou d'une installation peu courante pour exploiter les failles critiques. Pourtant, ce n'est pas une raison pour attendre. En effet, beaucoup d'hébergements mutualisés ou de serveurs anciens tournent justement avec des configurations « exotiques ».
- Enfin, depuis cet après-midi, l’équipe PHP détaille les failles et les versions corrigées sur son site.
Versions corrigées et nature des failles
Versions corrigées : PHP 8.5.13, 8.4.28, 8.3.37 et 8.2.36, publiées le 19 novembre 2026. Vérifiez donc que votre serveur utilise au minimum l'une de ces versions. En revanche, PHP 8.1 et les versions plus anciennes ne reçoivent pas ces correctifs.
Nature des failles : cette mise à jour corrige entre 12 et 17 failles selon la branche de PHP. Voici les plus marquantes :
- CVE-2026-129289 (PHP-FPM) : un attaquant peut glisser une requête cachée derrière une autre (« request smuggling ») lorsque PHP-FPM ne lit pas le corps d'une requête HTTP.
- CVE-2026-115560 et CVE-2026-126714 (sessions) : une incohérence de format ou un fichier de session en partie réécrit peut permettre l'exécution de code à distance.
- CVE-2026-129496 (fuseaux horaires) : une erreur de gestion de la mémoire dans le cache des fuseaux horaires peut aussi mener à l'exécution de code à distance.
- CVE-2026-129538 (PHP-CGI) : une lecture et une écriture hors des limites de la mémoire peuvent survenir lors de la correction du PATH_INFO.
- Autres correctifs : PHP-FPM, SOAP, Phar, DOM ou encore le traitement des adresses HTTPS, notamment.
Une faille de sécurité PHP de plus en un mois
Par ailleurs, cette annonce arrive moins d'un mois après une alerte encore plus sérieuse. En effet, le 21 octobre 2026, PHP a corrigé deux failles notées 9,2 sur 10 (CVE-2026-109618 et CVE-2026-109619). Concrètement, elles permettaient l'exécution de code à distance sans authentification : un attaquant pouvait donc prendre la main sur le serveur sans aucun identifiant.
Ces failles touchaient toutes les installations PHP qui servent des pages web (PHP-FPM, Apache avec mod_php, LiteSpeed…), et surtout celles qui utilisent mod_php. Les versions PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35 contiennent les correctifs.
Par conséquent, si votre serveur n'a pas encore reçu ces versions d'octobre, la mise à jour d'aujourd'hui devient doublement urgente.
Quels risques pour votre site WordPress ?
Le risque existe bel et bien. En effet, WordPress, ses extensions et son thème s'exécutent tous en PHP. Autrement dit, une faille dans PHP lui-même agit sous WordPress. C'est pourquoi un pare-feu applicatif ou une extension de sécurité ne suffit pas toujours à la bloquer.
Vérifiez donc trois choses :
- Votre version de PHP : d'abord, ouvrez l'administration WordPress, puis allez dans Outils > Santé du site > Infos > Serveur.
- Qui gère votre serveur : sur un hébergement mutualisé, l'hébergeur applique en principe le correctif. En revanche, sur un VPS ou un serveur dédié, cette tâche vous revient, ou revient à votre prestataire.
- Si votre version reçoit encore des correctifs : attention, PHP 8.1 et les versions plus anciennes ne reçoivent plus aucun correctif officiel. De même, PHP 8.2 arrive en fin de vie le 31 décembre 2026. Dans ces deux cas, il faut donc planifier une migration vers PHP 8.3 ou plus récent.
Ce qu'il faut faire dès aujourd'hui
- D'abord, faites une sauvegarde complète du site (fichiers et base de données) avant toute intervention.
- Ensuite, appliquez la mise à jour de PHP dès sa sortie, via votre hébergeur, votre panneau de contrôle ou le gestionnaire de paquets de votre distribution Linux.
- Puis redémarrez les services PHP (PHP-FPM, Apache) pour charger la nouvelle version.
- Après la mise à jour, contrôlez le site : pages principales, formulaires, et aussi le panier si vous avez une boutique WooCommerce.
- Enfin, mettez à jour WordPress, les extensions et le thème dans la foulée. En effet, un correctif côté serveur ne vous protège pas d'une extension obsolète.
L'IA change la donne en matière de sécurité
Pendant longtemps, plusieurs jours, voire plusieurs semaines, séparaient la publication d'une faille des premières attaques. Aujourd'hui, ce délai a fondu.
En effet, l'intelligence artificielle permet désormais d'analyser du code, de trouver des failles et d'écrire des programmes d'attaque en quelques heures. D'ailleurs, les exemples se multiplient en 2026 :
- Par exemple, en juillet 2026, la faille wp2shell permettait de prendre le contrôle de sites WordPress sans se connecter. Des chercheurs l'ont découverte avec l'aide d'une IA, puis des programmes d'attaque fonctionnels circulaient quelques heures seulement après sa publication. WordPress a alors forcé la mise à jour automatique vers les versions 7.0.2 et 6.9.5, une mesure qu'il réserve aux cas les plus graves.
- De même, des chercheurs ont montré qu'une chaîne entièrement pilotée par IA pouvait découvrir puis exploiter une faille dans une extension WordPress qui équipe plus de 300 000 sites, sans aucune intervention humaine.
- Enfin, selon Patchstack, le nombre de failles recensées dans l'écosystème WordPress a bondi de 42 % en 2025, avec plus de 11 000 nouvelles vulnérabilités.
Bien sûr, les pirates utilisent les mêmes outils : leurs robots scannent en continu des millions de sites à la recherche d'une version de PHP, d'une extension ou d'un thème obsolète. Autrement dit, un site sans maintenance ne court plus seulement « un petit risque » : les pirates le trouveront, et vite.
Maintenance WordPress et serveur : désormais indispensable
Un site internet n'est pas un produit fini qu'on met en ligne puis qu'on oublie. Au contraire, il réunit plusieurs briques (serveur, PHP, base de données, WordPress, extensions, thème), et chacune reçoit régulièrement des correctifs de sécurité.
Concrètement, une maintenance sérieuse consiste à :
- surveiller les annonces de sécurité (PHP, WordPress, extensions) ;
- appliquer les mises à jour rapidement, après sauvegarde et vérification ;
- tester ensuite que tout fonctionne après chaque intervention ;
- anticiper les fins de vie (comme PHP 8.2 au 31 décembre) au lieu de les subir.
Bref, une maintenance régulière coûte bien moins cher qu'un site piraté. En effet, un piratage entraîne souvent une perte de chiffre d'affaires, une chute dans Google, des fuites de données clients, et parfois une reconstruction complète.
Clients sous contrat de maintenance : rien à faire de votre côté
Si vous avez souscrit un contrat de maintenance avec moi, vous n'avez donc aucune action à mener : je mets à jour votre site. D'abord, j'applique les correctifs PHP dès leur sortie, après une sauvegarde complète. Ensuite, je vérifie le bon fonctionnement du site, puis je mets à jour WordPress, les extensions et le thème si nécessaire. Enfin, je vous contacte directement si votre serveur doit passer à une version de PHP plus récente.
Vous n'avez pas encore de contrat de maintenance, ou vous doutez de l'état de votre site ? Alors contactez-moi : je fais le point avec vous et je vous propose une solution adaptée.