Actualités

Faille de sécurité PHP critique : la mise à jour du 19 novembre 2026

Bouclier d’alerte devant du code PHP, illustrant la faille de sécurité PHP critique corrigée le 19 novembre 2026
(mis à jour le ) Par Thibaut Soufflet 7 minutes de lecture

Le projet PHP vient d'annoncer une faille de sécurité PHP de niveau critique. Ainsi, l'équipe PHP publie les correctifs ce jeudi 19 novembre 2026, et ils touchent toutes les versions de PHP encore maintenues. Or, chaque site WordPress fonctionne avec PHP. Voici donc ce qu'il faut savoir et ce qu'il faut faire.

Que se passe-t-il exactement ?

Le 18 novembre, l'équipe sécurité de PHP a d'abord diffusé une annonce préventive. Elle y précise que les nouvelles versions de sécurité sortent le jeudi 19 novembre 2026 entre 14 h 00 et 14 h 30 UTC, soit entre 15 h 00 et 15 h 30 heure de Paris.
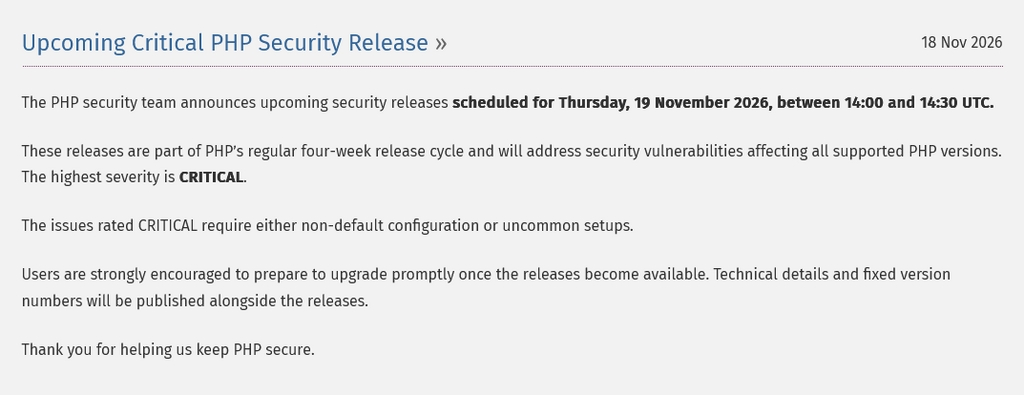
Annonce faille de sécurité PHP classée critique par le projet PHP le 19 novembre 2026

Voici ce que l'on sait déjà :

  • La mise à jour touche toutes les versions de PHP encore maintenues, c'est-à-dire PHP 8.2, 8.3, 8.4 et 8.5.
  • De plus, le niveau de gravité le plus élevé atteint « CRITIQUE ».
  • Selon l'annonce, un pirate a besoin d'une configuration non standard ou d'une installation peu courante pour exploiter les failles critiques. Pourtant, ce n'est pas une raison pour attendre. En effet, beaucoup d'hébergements mutualisés ou de serveurs anciens tournent justement avec des configurations « exotiques ».
  • Enfin, depuis cet après-midi, l’équipe PHP détaille les failles et les versions corrigées sur son site.

Versions corrigées et nature des failles

Versions corrigées : PHP 8.5.13, 8.4.28, 8.3.37 et 8.2.36, publiées le 19 novembre 2026. Vérifiez donc que votre serveur utilise au minimum l'une de ces versions. En revanche, PHP 8.1 et les versions plus anciennes ne reçoivent pas ces correctifs.

Nature des failles : cette mise à jour corrige entre 12 et 17 failles selon la branche de PHP. Voici les plus marquantes :

  • CVE-2026-129289 (PHP-FPM) : un attaquant peut glisser une requête cachée derrière une autre (« request smuggling ») lorsque PHP-FPM ne lit pas le corps d'une requête HTTP.
  • CVE-2026-115560 et CVE-2026-126714 (sessions) : une incohérence de format ou un fichier de session en partie réécrit peut permettre l'exécution de code à distance.
  • CVE-2026-129496 (fuseaux horaires) : une erreur de gestion de la mémoire dans le cache des fuseaux horaires peut aussi mener à l'exécution de code à distance.
  • CVE-2026-129538 (PHP-CGI) : une lecture et une écriture hors des limites de la mémoire peuvent survenir lors de la correction du PATH_INFO.
  • Autres correctifs : PHP-FPM, SOAP, Phar, DOM ou encore le traitement des adresses HTTPS, notamment.

Une faille de sécurité PHP de plus en un mois

Par ailleurs, cette annonce arrive moins d'un mois après une alerte encore plus sérieuse. En effet, le 21 octobre 2026, PHP a corrigé deux failles notées 9,2 sur 10 (CVE-2026-109618 et CVE-2026-109619). Concrètement, elles permettaient l'exécution de code à distance sans authentification : un attaquant pouvait donc prendre la main sur le serveur sans aucun identifiant.

Ces failles touchaient toutes les installations PHP qui servent des pages web (PHP-FPM, Apache avec mod_php, LiteSpeed…), et surtout celles qui utilisent mod_php. Les versions PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35 contiennent les correctifs.

Par conséquent, si votre serveur n'a pas encore reçu ces versions d'octobre, la mise à jour d'aujourd'hui devient doublement urgente.

Quels risques pour votre site WordPress ?

Le risque existe bel et bien. En effet, WordPress, ses extensions et son thème s'exécutent tous en PHP. Autrement dit, une faille dans PHP lui-même agit sous WordPress. C'est pourquoi un pare-feu applicatif ou une extension de sécurité ne suffit pas toujours à la bloquer.

Vérifiez donc trois choses :

  1. Votre version de PHP : d'abord, ouvrez l'administration WordPress, puis allez dans Outils > Santé du site > Infos > Serveur.
  2. Qui gère votre serveur : sur un hébergement mutualisé, l'hébergeur applique en principe le correctif. En revanche, sur un VPS ou un serveur dédié, cette tâche vous revient, ou revient à votre prestataire.
  3. Si votre version reçoit encore des correctifs : attention, PHP 8.1 et les versions plus anciennes ne reçoivent plus aucun correctif officiel. De même, PHP 8.2 arrive en fin de vie le 31 décembre 2026. Dans ces deux cas, il faut donc planifier une migration vers PHP 8.3 ou plus récent.

Ce qu'il faut faire dès aujourd'hui

  • D'abord, faites une sauvegarde complète du site (fichiers et base de données) avant toute intervention.
  • Ensuite, appliquez la mise à jour de PHP dès sa sortie, via votre hébergeur, votre panneau de contrôle ou le gestionnaire de paquets de votre distribution Linux.
  • Puis redémarrez les services PHP (PHP-FPM, Apache) pour charger la nouvelle version.
  • Après la mise à jour, contrôlez le site : pages principales, formulaires, et aussi le panier si vous avez une boutique WooCommerce.
  • Enfin, mettez à jour WordPress, les extensions et le thème dans la foulée. En effet, un correctif côté serveur ne vous protège pas d'une extension obsolète.

L'IA change la donne en matière de sécurité

Pendant longtemps, plusieurs jours, voire plusieurs semaines, séparaient la publication d'une faille des premières attaques. Aujourd'hui, ce délai a fondu.

En effet, l'intelligence artificielle permet désormais d'analyser du code, de trouver des failles et d'écrire des programmes d'attaque en quelques heures. D'ailleurs, les exemples se multiplient en 2026 :

  • Par exemple, en juillet 2026, la faille wp2shell permettait de prendre le contrôle de sites WordPress sans se connecter. Des chercheurs l'ont découverte avec l'aide d'une IA, puis des programmes d'attaque fonctionnels circulaient quelques heures seulement après sa publication. WordPress a alors forcé la mise à jour automatique vers les versions 7.0.2 et 6.9.5, une mesure qu'il réserve aux cas les plus graves.
  • De même, des chercheurs ont montré qu'une chaîne entièrement pilotée par IA pouvait découvrir puis exploiter une faille dans une extension WordPress qui équipe plus de 300 000 sites, sans aucune intervention humaine.
  • Enfin, selon Patchstack, le nombre de failles recensées dans l'écosystème WordPress a bondi de 42 % en 2025, avec plus de 11 000 nouvelles vulnérabilités.

Bien sûr, les pirates utilisent les mêmes outils : leurs robots scannent en continu des millions de sites à la recherche d'une version de PHP, d'une extension ou d'un thème obsolète. Autrement dit, un site sans maintenance ne court plus seulement « un petit risque » : les pirates le trouveront, et vite.

Maintenance WordPress et serveur : désormais indispensable

Un site internet n'est pas un produit fini qu'on met en ligne puis qu'on oublie. Au contraire, il réunit plusieurs briques (serveur, PHP, base de données, WordPress, extensions, thème), et chacune reçoit régulièrement des correctifs de sécurité.

Concrètement, une maintenance sérieuse consiste à :

  • surveiller les annonces de sécurité (PHP, WordPress, extensions) ;
  • appliquer les mises à jour rapidement, après sauvegarde et vérification ;
  • tester ensuite que tout fonctionne après chaque intervention ;
  • anticiper les fins de vie (comme PHP 8.2 au 31 décembre) au lieu de les subir.

Bref, une maintenance régulière coûte bien moins cher qu'un site piraté. En effet, un piratage entraîne souvent une perte de chiffre d'affaires, une chute dans Google, des fuites de données clients, et parfois une reconstruction complète.

Clients sous contrat de maintenance : rien à faire de votre côté

Si vous avez souscrit un contrat de maintenance avec moi, vous n'avez donc aucune action à mener : je mets à jour votre site. D'abord, j'applique les correctifs PHP dès leur sortie, après une sauvegarde complète. Ensuite, je vérifie le bon fonctionnement du site, puis je mets à jour WordPress, les extensions et le thème si nécessaire. Enfin, je vous contacte directement si votre serveur doit passer à une version de PHP plus récente.

Vous n'avez pas encore de contrat de maintenance, ou vous doutez de l'état de votre site ? Alors contactez-moi : je fais le point avec vous et je vous propose une solution adaptée.

Fin des résultats enrichis FAQ dans Google : ce qui change en mai 2026

Fin des résultats enrichis FAQ Google en mai 2026
(mis à jour le ) Par Thibaut Soufflet 5 minutes de lecture

C'est officiel. Depuis le 7 mai 2026, Google a éteint la lumière sur les résultats enrichis FAQ — ces fameux blocs déroulants question/réponse qui apparaissaient directement dans les pages de résultats. La documentation officielle de Google pour les développeurs a été mise à jour sans détour : le balisage FAQPage ne génère plus aucun affichage spécifique dans les SERP. Et en juin 2026, le rapport dédié disparaîtra également de la Search Console.

Autant dire que si vous avez passé du temps à soigner votre balisage FAQ ces dernières années… il est temps de tourner la page. Voici l'essentiel en 4 points.

C'est quoi exactement un résultat enrichi FAQ ?

Pour ceux qui ne baignent pas dans le code au quotidien, petite mise en contexte rapide.

Un résultat enrichi FAQ (ou FAQ rich result), c'était un format d'affichage spécial dans Google : sous le titre de votre page apparaissaient des questions dépliables directement dans les résultats de recherche. Plus de surface visible, plus de clics potentiels. La Rolls du snippet.

Pour en bénéficier, il fallait ajouter dans le code de votre page un balisage structuré appelé FAQPage (basé sur Schema.org), qui indiquait à Google : "voilà mes questions, voilà mes réponses". Quand Google l'acceptait, c'était un gros avantage visuel sur la concurrence dans les SERP.

2. Une fin annoncée depuis 2023 — mais qui devient totale en 2026

Ce n'est pas une surprise tombée du ciel. Le démantèlement s'est fait progressivement :

  • Août 2023 : Google annonce que les FAQ rich results ne seront plus affichés que pour une poignée de sites dits "bien établis et faisant autorité" — essentiellement des sites gouvernementaux et de santé reconnus. Pour tous les autres (soit 99 % des sites), c'est déjà terminé.
  • 7 mai 2026 : Google coupe définitivement l'affichage pour l'ensemble des sites, sans exception. La documentation officielle est mise à jour en conséquence.
  • Juin 2026 : le rapport FAQ dans la Search Console et le support dans l'outil de test des résultats enrichis seront retirés.

Le mouvement de fond, c'est simple : Google juge que ce format a été massivement détourné à des fins de visibilité artificielle, au détriment de la qualité de l'information. Le balisage FAQ était devenu un réflexe parfois mécanique, sans vraie valeur ajoutée pour l'utilisateur.

Faut-il supprimer son balisage FAQ d'urgence ?

Non, pas de panique. Le code FAQPage qui reste sur vos pages ne pénalisera pas votre référencement. Google l'ignore simplement désormais, il ne lui donnera plus aucun affichage enrichi.

En revanche, c'est une bonne occasion de faire le point :

  • Auditez votre balisage FAQ : utilisez la Search Console et l'outil de test des données structurées tant qu'il est encore disponible.
  • Supprimez les balisages artificiels : si vous avez ajouté des FAQ dans le code sans qu'elles apparaissent réellement dans votre contenu visible, nettoyez. Cela allège votre code inutilement.
  • Conservez les FAQ utiles : si vos questions/réponses apportent une vraie valeur à l'utilisateur et figurent dans le contenu visible de la page, gardez-les. Elles continuent à enrichir votre contenu, même sans affichage enrichi.

4. Où réinvestir l'effort consacré aux FAQ ?

C'est là que réside l'opportunité. Si vous passiez du temps à construire des FAQ pour optimiser votre affichage dans Google, orientez cet effort vers des leviers qui, eux, continuent à fonctionner :

  • Les autres types de données structurées : HowTo, Article, BreadcrumbList, LocalBusiness, Product… Ces balisages sont toujours actifs et produisent des résultats enrichis dans les SERP.
  • Du contenu vraiment utile : répondre aux vraies questions de vos utilisateurs dans des articles de fond reste la meilleure stratégie SEO à long terme. Les moteurs de recherche — y compris les IA génératives — valorisent les contenus qui répondent précisément à une intention de recherche.
  • La structuration de vos pages : des titres clairs (H2/H3), des réponses concises en début de section, une bonne organisation du contenu… Ce sont ces éléments qui nourrissent aujourd'hui les extraits en position zéro et les réponses dans les moteurs génératifs.

Conclusion

La fin des FAQ rich results, c'est un signal fort de Google : la visibilité se mérite par la qualité, pas par des astuces de balisage. Les sites qui utilisaient ces balises comme un raccourci SEO perdent un avantage artificiel. Ceux qui ont investi dans du contenu solide et bien structuré, eux, ne perdent rien — au contraire.

Si vous gérez un site WordPress et que vous n'avez pas encore fait le tour de vos données structurées, c'est le bon moment pour un audit SEO technique. Et si vous avez des questions sur la stratégie à adopter, vous savez où me trouver.

💡 À noter : le balisage FAQPage restera techniquement valide selon les spécifications Schema.org. Il peut encore être utile dans un contexte de recherche vocale ou pour les IA qui indexent votre contenu. Mais pour Google Search en 2026 ? C'est une page tournée.

Dark Patterns : quand le design vous manipule (sans que vous le sachiez)

Dark patterns ou quand le design web vous manipule : ce que dit la loi et comment s'en protéger
(mis à jour le ) Par Thibaut Soufflet 15 minutes de lecture

Vous avez déjà voulu annuler un abonnement et passé 10 minutes à chercher le bouton ? Coché sans le vouloir une assurance en réservant un billet d'avion ? Accepté des cookies parce que le bouton "Refuser" était introuvable ? Ce n'est pas un hasard. C'est du design.

Dans cet article, on va décortiquer les dark patterns : ce que c'est, comment les reconnaître, et quels sites bien connus en font usage. Avec des exemples visuels pour que ça ne passe plus jamais inaperçu.

Qu'est-ce qu'un dark pattern ?

Le terme dark pattern (ou deceptive design en anglais) a été inventé en 2010 par Harry Brignull, designer UX britannique. Sa définition est simple :

Définition

Un dark pattern est une interface utilisateur délibérément conçue pour vous faire faire quelque chose que vous n'auriez pas fait de vous-même — acheter, s'inscrire, accepter, rester abonné… en exploitant vos biais cognitifs plutôt qu'en vous informant clairement.

En français, on parle aussi d'interface truquée, de design trompeur ou de pratique commerciale trompeuse. Ces techniques sont partout : dans les bandeaux cookies, les tunnels d'achat, les pages d'abonnement, les formulaires de désinscription...

Pourquoi ça marche (psychologie)

Les dark patterns ne s'inventent pas au hasard. Ils exploitent des mécanismes psychologiques bien documentés :

  • La fatigue décisionnelle : plus le parcours est long et compliqué, moins on fait attention à ce qu'on valide.
  • Le biais de confirmation : on lit ce qu'on s'attend à lire. Un bouton bleu "Continuer" ? On clique sans vraiment lire ce qu'il dit.
  • La peur de manquer (FOMO) : "Plus que 2 chambres disponibles !" nous pousse à décider vite, sans réfléchir.
  • L'inertie : une case déjà cochée reste cochée si personne ne la décoche. C'est plus facile de ne rien faire.

Les 8 types de dark patterns les plus courants

1
Les bandeaux cookies truqués
Misdirection — Asymétrie visuelle

C'est le dark pattern que vous rencontrez plusieurs fois par jour. Légalement, "Tout accepter" et "Tout refuser" doivent être aussi faciles d'accès l'un que l'autre. En pratique ? Ce n'est presque jamais le cas.

La CNIL l'interdit formellement : le bouton "Refuser" doit être aussi visible et accessible que "Tout accepter". Les sanctions tombent : Google a écopé d'une amende de 325 millions d'euros en septembre 2025 notamment pour ce type de pratique.

2
La fausse urgence et la rareté artificielle
Scarcity — FOMO — Fake urgency

Des messages comme "Plus que 2 en stock !", "3 personnes regardent cet hôtel", ou "Offre expire dans 14:59"... Ces indicateurs sont souvent fabriqués de toutes pièces pour créer un sentiment d'urgence et court-circuiter votre réflexion.

🏨 Hôtel Bellevue, Paris
⭐⭐⭐⭐ · Centre-ville
89 €/nuit
🔥 Plus que 1 chambre disponible à ce prix !
👁 14 personnes regardent cet hôtel en ce moment
⏰ Ce tarif expire dans 11:32
Trois messages d'urgence empilés pour maximiser la pression psychologique

Booking.com, Ryanair et Amazon sont régulièrement pointés du doigt pour ce type de pratique. Ces informations ne sont pas toujours vérifiables, et le stock peut "se régénérer" miraculeusement après votre passage.

3
Le confirmshaming — culpabilisation par les mots
Confirmshaming — Manipulation rhétorique

Il s'agit de reformuler le refus de manière culpabilisante pour que vous ayez honte de dire non. Le bouton d'acceptation est formulé positivement, le refus est formulé de manière à vous faire sentir stupide ou déraisonnable.

💌 Nos meilleures offres exclusives

Rejoignez 250 000 abonnés et recevez chaque semaine nos bons plans, astuces et promotions en avant-première.

Le refus est formulé pour vous faire paraître déraisonnable
❌ Confirmshaming

"Non merci, je préfère payer plein tarif" / "Non, je n'aime pas les bons plans" / "Je préfère rester ignorant"

✅ Formulation honnête

"Non merci" / "Je ne souhaite pas m'inscrire" / "Fermer"

4
L'ajout furtif au panier
Sneak into basket — Trick question

Des produits ou options s'ajoutent automatiquement à votre commande, sans que vous les ayez explicitement choisis. Vous devez les retirer activement — et souvent, vous ne les remarquez qu'à la validation finale.

🛒 Votre panier
Vol Paris → Rome (aller-retour)149 €
Bagage cabine15 €
Assurance annulation FlexiPlus +29 €
Siège "Choix Standard" +12 €
Total205 €
Deux options cochées par défaut — décocher demande de l'attention

Ryanair est l'exemple canonique : l'assurance voyage est préchoisie par défaut. Pour la refuser, il fallait historiquement sélectionner son pays de résidence dans une liste déroulante — un dark pattern particulièrement retors.

5
Le "Roach Motel" — facile d'entrer, impossible de sortir
Roach Motel — Obstruction

S'abonner : 3 clics. Se désabonner : un vrai parcours du combattant avec écrans de confirmation, tentatives de dissuasion en cascade et bouton de résiliation délibérément caché.

✓
Étape 1 — Demande de résiliation
Demande envoyée. Mais attendez...
2
Vous allez perdre tous ces avantages
Livraison offerte · Streaming · Kindle · Stockage photos illimité...
3
Une offre spéciale rien que pour vous
4
Confirmation finale
Amazon Prime propose jusqu'à 4 écrans de dissuasion avant la résiliation effective

La Commission européenne a ouvert une enquête sur Amazon Prime précisément pour ce motif. Depuis, le processus a été simplifié en Europe — sous la pression réglementaire.

6
L'essai gratuit qui devient payant
Force Continuity — Dark subscription

L'offre d'essai gratuite nécessite de renseigner sa carte bancaire. À la fin de la période, la facturation démarre automatiquement sans avertissement clair — ou avec un email noyé dans la masse.

✓ 30 jours d'essai GRATUIT

Commencez dès aujourd'hui !

Aucun paiement pendant 30 jours
📅 Aujourd'hui : activation gratuite
💳 Dans 30 jours : 12,99 €/mois
Résiliation possible à tout moment*
Carte débitée sans rappel, résiliation volontairement complexifiée dans les petites lignes

Les services de streaming (Netflix, Disney+), les logiciels SaaS et de nombreuses applis mobiles utilisent cette mécanique. Le principe : parier sur l'oubli ou la flemme de l'utilisateur.

7
Les publicités déguisées
Disguised Ads — Bait and Switch

Des liens sponsorisés habillés comme des résultats naturels, des "articles recommandés" qui sont en fait des publicités, des boutons "Télécharger" qui renvoient vers un autre logiciel que celui attendu...

Résultats de recherche pour "télécharger VLC"
Télécharger VLC Media Player — Officiel
Sponsorisé
www.vlc-download-now.net
Téléchargez VLC gratuitement en 1 clic. Version officielle 2024.
VLC media player – VideoLAN
www.videolan.org › vlc
VLC is a free and open source cross-platform multimedia player...
Le 1er résultat imite l'officiel — et peut installer des logiciels indésirables

On retrouve aussi ce pattern sur les sites de téléchargement avec plusieurs boutons "Télécharger" dont un seul est le bon — les autres installant des adwares ou barres d'outils non désirées.

8
Le langage à double sens et les phrases à la négation
Misdirection — Trick questions

Des phrases à la négation volontairement confuses, des cases à cocher dont le sens est inversé, ou une mise en page qui attire l'œil sur un élément pour en cacher un autre.

❌ Formulation trompeuse

☐ "Je ne souhaite pas ne pas recevoir les offres partenaires"

Double négation = impossible à déchiffrer rapidement

✅ Formulation claire

☐ "Je souhaite recevoir les offres de nos partenaires"

Simple, direct, sans ambiguïté

LinkedIn est souvent cité pour ses emails de "confirmation" au libellé ambigu : cliquer sur "Oui" entraîne parfois l'envoi d'invitations à tous vos contacts Gmail — sans que ce soit clairement annoncé.

Les sites bien connus qui utilisent ces techniques

Ces pratiques ne sont pas l'apanage de petits sites douteux. Les plus grandes plateformes mondiales y ont recours — certaines ont d'ailleurs été sanctionnées pour cela.

🛒 Amazon
Roach Motel + Urgence

Résiliation de Prime en plusieurs étapes avec écrans de dissuasion. Affichage de "Plus que X en stock" et prix barrés parfois contestables.

🏨 Booking.com
Fausse urgence

"X personnes regardent", "Dernière chambre", compteur en temps réel... Des indicateurs dont la réalité est souvent invérifiable.

✈️ Ryanair
Sneak into basket

Options pré-cochées (assurance, siège), tarif de base affiché sans bagages. Le "vrai" prix n'apparaît qu'à la fin du tunnel d'achat.

💼 LinkedIn
Misdirection + Pression

Invitations massives envoyées en votre nom sans consentement clair, notifications persistantes pour pousser vers Premium.

🛍️ Temu / SHEIN
Urgence + Cookies

Compteurs de stock et de promotion permanents, bandeaux cookies non conformes. Temu fait l'objet d'une procédure formelle de la Commission européenne.

🔍 Google
Cookies tronqués

Condamné à 325 M€ par la CNIL en 2025 pour des parcours de consentement orientés lors de la création de compte et des publicités "déguisées" dans Gmail.

Ce que dit la loi en France et en Europe

⚖️ Cadre légal 2024–2026
  • RGPD : les dark patterns liés aux cookies sont illégaux. Le consentement doit être libre, éclairé et sans ambiguïté.
  • DSA (Digital Services Act) : en vigueur depuis 2024, il interdit explicitement les interfaces trompeuses aux grandes plateformes.
  • CNIL : 87 sanctions en 2024 pour un total de 55,2 M€. En 2025 : 325 M€ contre Google seul pour dark patterns cookies.
  • Code de la Consommation (art. L.121-1) : les dark patterns constituent des pratiques commerciales trompeuses, passibles jusqu'à 3,75 M€ ou 10 % du CA.
  • DGCCRF : 105,3 M€ de sanctions en 2024 (+44 % vs 2022), dont 960 cas de pratiques commerciales trompeuses.

Le message est clair : la tolérance zéro s'installe. La CNIL utilise désormais des "clients mystères numériques" pour contrôler les sites en incognito. Plus aucun site n'est à l'abri d'un contrôle.

Comment s'en protéger au quotidien ?

🛡️ Vos réflexes anti-dark patterns
  • Prenez le temps de lire les écrans de paiement, surtout la dernière étape avant validation.
  • Cherchez le bouton "Refuser" sur les bandeaux cookies — il est souvent caché, mais il existe.
  • Méfiez-vous des urgences : un "Plus que 1 disponible !" qui dure depuis 3 jours n'est pas une urgence réelle.
  • Utilisez des extensions comme I don't care about cookies, uBlock Origin ou Consent-O-Matic pour automatiser les refus.
  • Vérifiez votre panier avant de payer : des options non désirées ont peut-être été ajoutées automatiquement.
  • Notez la date de fin d'essai dans votre agenda dès que vous vous inscrivez à un service gratuit.
  • Signalez les pratiques abusives à la CNIL (cnil.fr) ou à la DGCCRF.

Conclusion

Les dark patterns sont partout — et leur efficacité tient précisément au fait qu'ils passent inaperçus. Mais les reconnaître, c'est déjà s'en protéger.

Pour les professionnels du web, la question dépasse la technique : c'est une question d'éthique et de confiance. Un utilisateur qui se sent manipulé ne revient pas. À l'inverse, un design honnête — où "Refuser" est aussi facile que "Accepter", où les prix sont affichés clairement, où la résiliation prend 2 clics — est souvent aussi un design plus performant sur le long terme.

Et avec le renforcement des sanctions (CNIL, DSA, DGCCRF), ce n'est plus seulement une question de bon goût. C'est une question de conformité légale.

Pour aller plus loin

Le site deceptive.design (anciennement darkpatterns.org), créé par Harry Brignull, recense des centaines d'exemples réels de dark patterns signalés par des internautes du monde entier. Une mine d'or pour les professionnels du web.

Ferrari, Porsche, Lamborghini, McLaren, Bugatti : quel constructeur a le site web le plus rapide ?

errari, Porsche, Lamborghini, McLaren, Bugatti : quel constructeur a le site web le plus rapide ?
(mis à jour le ) Par Thibaut Soufflet 8 minutes de lecture

Ils construisent les voitures les plus rapides du monde. Certaines dépassent les 400 km/h et pulvérisent des records sur circuit.

Mais aujourd’hui, on ne parle pas de chevaux. On parle de performance web, de LCP, et de Core Web Vitals. ⚡️

Parce qu’une question nous obsède : Les marques automobiles les plus rapides ont-elles aussi les sites internet les plus rapides ?

Alors passons les sites internet au banc d'essai et accrochez vos ceintures, car c'est inattendu !

Méthodologie du test (benchmark performance web)

Un peu de méthode avant de passer la 1ère (et pour pas être accusé de tricherie). Pour comparer ces sites de manière équitable, voici les conditions de tests scrupuleusement identiques :

  • Test via Google Lighthouse
  • Mode navigation privée
  • Simulation mobile
  • Réseau standard (throttling activé)
  • Page d’accueil uniquement
  • Aucun cache
  • Même localisation
  • Réalisé le même jour - 16/02/2026

Indicateurs mesurés :

  • Score Performance Lighthouse
  • Largest Contentful Paint (LCP)
  • Comportement général du chargement

Les constructeurs testés :

  • Bugatti
  • McLaren
  • Lamborghini
  • Porsche
  • Ferrari

Résultats : performance Lighthouse et LCP

MarqueScore PerformanceLCP
Bugatti 🥇59/1009.7s
McLaren 🥈52/10012.2s
Porsche 🥉51/10014.1s
Lamborghini 🍫39/10022.5s
Ferrari 😭24/10030.4s

🔴 Oui, vous avez bien lu, 30.4 secondes de LCP pour Ferrari.
À ce niveau, ce n’est plus un chargement. C’est un court-métrage ! 🎬️

Analyse détaillée par constructeur

Bugatti – Le plus rapide… mais pas ouf

Score : 59
LCP : 9.7 secondes

Bugatti arrive en tête du classement. 🏆️
Mais ne nous enflammons pas, 9.7 secondes pour afficher l’élément principal reste très très au-dessus des recommandations Google (idéalement < 2.5s).

➡️ Le site privilégie :

  • Images ultra haute définition
  • Expérience immersive
  • Design premium
  • Transitions élégantes

⚫️ Parmi les points noirs des performances, on notera :

  • Un manque de recours à fetchpriority=high pour réduire le LCP
  • Des visuels un peu trop lourds (mais qualitatifs)
  • Une charge utile réseau sacrifiée par l'affichage de nombreuses vidéos .mp4
  • Et surtout du code JavaScript massif qui demande du temps (+ de 5s) au thread principal pour l'analyser, le compiler et l'exécuter

En synthèse :

Le luxe passe avant la vitesse, mais avec un ajustement de quelques règles de priorité d'affichage, couplé à des visuels plus léger et un peu moins de vidéos le score serait juste merveilleux !

McLaren – L’ingénierie, mais beaucoup de JavaScript

Score : 52
LCP : 12.2 secondes

McLaren propose une expérience technique et immersive.

➡️ Cependant :

  • Scripts lourds
  • Animations nombreuses
  • Chargement progressif complexe

Résultat : un LCP au-delà de 12 secondes. L'écurie à la couleur mandarine reste ironiquement fidèle à elle même avec un score dans le orange. 🍊

⚫️ Parmi les points noirs des performances, on notera :

  • Des contrastes insuffisants entre les couleurs de fond et de texte
  • Une charge utile réseau sacrifiée par l'affichage de vidéos .mp4 au dessus de la ligne de flottaison (malgré des liens vidéos via CDN)
  • Le chargement de nombreuses balises Google Tag Manager qui viennent manger + de 1.2s
  • Ici aussi, le code JavaScript demande du temps (environ 5s) au thread principal pour l'analyser, le compiler et l'exécuter

En synthèse :

L’ingénierie automobile ne garantit pas l’optimisation front-end. La charte graphique de la marque peut nuire à son accessibilité (ce qui est relativement bien maîtrisé dans les faits) et le travail SEO est propre.

Porsche – L’efficacité… avec surcharge moderne

Score : 51
LCP : 14.1 secondes

On attendait une performance chirurgicale, c'est loupé ! 🤕

➡️ Le site reste solide structurellement, mais :

  • Animations nombreuses
  • Assets conséquents
  • Hero visuel massif

⚫️ Parmi les points noirs des performances, on notera :

  • Un poids élevé des images car non délivrées aux formats modernes (jpg au lieu de webp ou avif) - une optimisation simple qui lui enlève des points essentiels, dommage...
  • Une charge utile réseau très sollicitée par une volée de vidéos au format .ts (malgré des liens vidéos établis via leur sous-domaine videos.porsche.com)
  • Insolite : des erreurs JS remontent dans la console telle que Error: [Porsche Design System v3.31.0] usage of p-link-pure is not valid.
  • Moins de gourmandise JavaScript mais toujours bien présent avec un temps d'exécution d'environ 2s pour le thread principal

En synthèse :

L’expérience utilisateur est premium, mais les Core Web Vitals en souffrent. On note tout de même un soin particulier apporté à l'accessibilité, à un JavaScript contenu ainsi qu'au respect des bonnes pratiques et à la qualité du SEO 👏

Lamborghini – L’expérience cinématographique

Score : 39
LCP : 22.5 secondes

Lamborghini ne charge pas une page, elle raconte une histoire.

➡️ Pas de doutes, le taureau charge :

  • Vidéos hero
  • Transitions spectaculaires
  • Scroll animé
  • Effets immersifs

⚫️ Parmi les points noirs des performances, on notera :

  • Des négligences bêtes dans la qualité du code provoquant une perte de points sur l'accessibilité et le SEO (contraste fond/écriture, balisage de listes, attribut hreflang confus...)
  • Pour Lamborghini, le surpoids ne vient pas des vidéos mais d'un JS obèse dévorant 3.7s
  • Ironiquement le serveur est trop lent puisqu'il a mis +1.3s à de latence
  • Des règles de durée de vie du cache trop courtes, notamment pour les images et le JS
  • L'utilisation d'images au format .png (pourquoi ?) au lieu de .webp ou .avif
  • La console affiche dans le navigateur des erreurs répétées en JS telle que TypeError: Cannot read properties of null (reading 'scrollWidth')
  • Le temps d'exécution pour le thread principal est énorme et passe les 6.2s

En synthèse :

Résultat : un LCP supérieur à 20 secondes, le taureau a pris de l'embonpoint. 🐂
L’émotion l’emporte largement sur la performance web pour Lamborghini.

Ferrari – LCP en mode marathon

Score : 24
LCP : 30.4 secondes

Ferrari ferme la marche avec 30 secondes pour le Largest Contentful Paint (LCP), c'est plus de 3 arrêts aux stands en formule 1.

Cela signifie que l’élément principal visible à l’écran met plus d’une demi-minute à se charger complètement. Enzo ne serait sans doute pas très jouasse !

➡️ Le site mise tout sur :

  • Expérience immersive
  • Vidéo et visuels très lourds
  • Animations multiples
  • Branding avant performance

⚫️ Parmi les points noirs des performances, on notera :

  • Comme pour Lamborghini, certaines règles de code non respectées nuisent à l'accessibilité (contraste fond/écriture insuffisant, balisage de listes, espacement d'éléments cliquables trop faibles, ordre des titres dans la structure...)
  • Plusieurs vidéos 4K qui atteignent parfois 1 minute viennent démolir la performance
  • Un moteur de rendu dense avec WebGL/WebGPU utilisé pour afficher des éléments graphiques dynamiques et texturés reposant sur Adobe Experience Manager (AEM)
  • Des règles de durée de vie du cache trop courtes, notamment pour les images et le JS
  • Le temps d'exécution pour le thread principal est énorme et passe les 14s

En synthèse :

C’est spectaculaire, certes, mais en termes d’optimisation SEO et d’expérience mobile, c’est clairement problématique.
Ferrari assume complètement la priorité à l'effet "Waouh" et à l'image perçue avant le confort de l'expérience utilisateur. L'internaute qui vient chez eux ne vient pas par hasard et saura être patient pour en prendre plein les yeux.

Pourquoi les sites des marques de luxe sont-ils si lents ?

Ce benchmark révèle un phénomène intéressant chez ces constructeurs accros à la performance sportive et au luxe.

Plus une marque est :

  • Premium
  • Visuelle
  • Expérientielle
  • Axée storytelling

Plus le site :

  • Est lourd en images et vidéos
  • Utilise beaucoup de JavaScript
  • Multiplie les animations
  • Charge des polices et ressources externes

Le résultat ? Des scores Lighthouse faibles et des LCP élevés. Le marketing expérientiel entre en conflit direct avec la performance technique.

Impact SEO et Core Web Vitals

Un LCP supérieur à 2.5 secondes est considéré comme "à améliorer". Au-delà de 4 secondes, il est jugé mauvais. Ici, aucun constructeur ne respecte les recommandations.

Conséquences possibles :

  • Dégradation de l’expérience mobile
  • Taux de rebond élevé
  • Impact SEO
  • Classement Google affecté

Même pour des marques iconiques, la performance web reste un enjeu stratégique.

Conclusion : la vraie hypercar, c’est celle qui charge vite

Sur circuit :

  • Bugatti bat des records.
  • Ferrari fait vibrer les moteurs.
  • Lamborghini impressionne.
  • McLaren calcule.
  • Porsche maîtrise.

Sur le web ? Aucun ne descend sous les 9 secondes de LCP.

La leçon est claire : La performance automobile ne garantit pas la performance web et en 2026, la véritable hypercar digitale n’est pas celle qui atteint 400 km/h, c’est celle qui affiche son contenu en moins de 2 secondes !

Besoin d'un expert pour booster les performances de ton site WordPress ?

Reçoit une estimation gratuite des optimisations à apporter à ton site web.
Contacte-moi pour en discuter ensemble !

Acceptez les paiements en Bitcoin : guide simple pour les entrepreneurs

Guide en 4 étapes pour accepter les paiements Bitcoin sur son site internet WordPress ou WooCommerce
Par Thibaut Soufflet 6 minutes de lecture

En tant que freelance bordelais spécialisé dans le développement web depuis 2014, je suis constamment à l'affût des innovations qui facilitent la vie de mes clients. Aujourd'hui, je vous parle d'un sujet qui buzz depuis des années : accepter les paiements en Bitcoin pour votre entreprise.

Pourquoi un article là-dessus ? Parce que c'est simple à mettre en place, avantageux financièrement (frais réduits, transactions instantanées), et de plus en plus demandé par une clientèle tech-savvy. Mais attention : en France, cela s'accompagne d'obligations fiscales claires pour rester en règle avec l'URSSAF, la DGFiP et la TVA.

Dans cet article, je vous explique étape par étape comment l'implémenter simplement, les devoirs légaux à respecter (basés sur les règles 2025), et… j'annonce que je l'accepte désormais pour mes prestations !

Prêt ? Allons-y.

Pourquoi accepter le Bitcoin en 2025 ? Un Boost pour votre business

Imaginez : un client international vous paie en quelques minutes, sans frais bancaires exorbitants ni délais de 3 jours. Le Bitcoin (et les cryptos en général) représente :

  • 30 % des PME tech qui l'intègrent déjà (source : études sectorielles 2025).
  • Des économies de 2-5 % par transaction vs. carte bancaire.
  • Une image innovante : "Cette entreprise accepte le BTC ? Cool, je signe !"

Pour un développeur comme moi, qui crée des sites e-commerce WooCommerce ou vitrines WordPress, c'est une évidence. Mais passons aux choses sérieuses.

Étape 1 : Comment Accepter les Paiements Bitcoin – Le Guide Pratique (Sans Galères Techniques)

Pas besoin d'être un expert blockchain. Voici un plan en 4 étapes, adapté aux indépendants (auto-entrepreneurs, freelances). Temps estimé : 1-2 heures.

1. Choisissez Votre Outil de Paiement

  • Coinbase Commerce (recommandé pour débutants) : Gratuit, il intègre Bitcoin et plus de 100 cryptos. Frais : 1 %. Vous recevez directement dans votre wallet.
  • Autres options : CoinGate (conversion auto en €) ou BitPay (pour WooCommerce, mais adaptable).
  • Astuce : Si vous avez un site WordPress, vous pouvez aussi utiliser un plugin gratuit comme "WP Simple Pay" pour générer un bouton "Payer en BTC".

2. Intégrez-le sur votre site ou factures

  • Créez un bouton : "Paiement sécurisé en Bitcoin" sur votre page contact/devis.
  • Exemple de code simple (HTML) :
    html <a href="votre-lien-coinbase" class="btn-btc">Payer en ₿</a>
  • Sur facture : Ajoutez "Montant TTC : 1 200 € (équivalent BTC au cours du jour)". Utilisez un QR code pour le scan wallet.
  • Testez en mode sandbox (fonds virtuels).

3. Gérez la réception et la conversion

  • À la réception : Notez la valeur en € au moment exact (cours via Kraken ou Coinbase).
  • Convertissez en € si besoin (via votre exchange) ou conservez en Bitcoin sur votre wallet.
  • Outils bonus : utilisez Waltio ou Koinly pour tracer les transactions (export CSV pour impôts).

4. Communiquez avec vos clients

  • Page dédiée : "Pourquoi payer en BTC ? Instantané, sécurisé, éco-responsable."
  • Mail type : "Votre devis : 1 000 € HT + TVA. Prêt à payer en Bitcoin ? Cliquez ici."

En 2025, c'est plus simple que jamais – et conforme RGPD si vous utilisez des outils certifiés.

Étape 2 : les obligations légales en France – Soyez en règle sans stress

Les cryptos ne sont pas une monnaie légale (loi PACTE), mais des "actifs numériques". Accepter du BTC = recevoir un paiement en nature (comme un troc). Voici les devoirs clés pour 2025 (basés sur le CGI art. 150 VH bis et la loi de finances 2025). Conseil : Consultez un expert-comptable pour du sur-mesure !

1. Déclaration du Chiffre d'Affaires (CA)

  • Valeur à déclarer : Toujours en euros, au cours du jour de réception (ex. : 0,02 BTC = 1 200 € TTC). Source fiable : Coinbase ou Binance.
  • Où ? URSSAF (mensuel/trimestriel) pour cotisations + impôts annuels (2042 C PRO).
  • Pour auto-entrepreneur (comme moi en micro-BNC) : CA HT pour URSSAF (22,2 % cotisations) et versement libératoire (2,2 %).

2. Impôt sur les plus-values (à la revente uniquement !)

  • Événement taxable : Seulement à la conversion en € (pas à la réception).
  • Calcul : Plus-value = Prix vente - Valeur acquisition - Frais. Méthode : Prix d'Acquisition Moyen Pondéré (PAMP).
  • Taux :
    • Particuliers : Flat tax 30 % (12,8 % IR + 17,2 % PS) si > 305 €/an ; sinon exonéré.
    • Pros (BNC/BIC) : Barème progressif IR (0-45 %) + 17,2 % PS.
  • Déclaration : Formulaire 2086 (annexe) + 2042 C PRO (mai 2026 pour 2025). Exonération si < 305 € total cessions.

3. TVA : collectez et reversez

  • Base : valeur € de la prestation (pas du BTC). Taux 20 % standard.
  • Si assujetti à la TVA (CA > 36 800 € comme moi) : facturez HT + TVA, déclarez via CA3 (mensuel/trimestriel) - comme pour une prestation classique en euros.
  • L'échange BTC/service est exonéré de TVA (CJUE Hedqvist), mais la prestation reste taxable.
  • Déductible : oui, sur vos achats pros.

4. Autres devoirs (DAC8 2025)

  • Déclarez vos comptes crypto étrangers : Formulaire 3916-bis.
  • Contrôles renforcés : échange automatique des infos avec l'UE dès 2026, mais déjà actif en France via blockchain analysis.
  • Sanctions : amendes jusqu'à 750 €/compte non déclaré + redressements.

Récap en tableau pour un auto-entrepreneurs (régime micro-BNC) :

ObligationBaseTaux/Exemple (1 000 € HT)Déclaration
Cotisations URSSAFCA HT22,2 % → 222 €Mensuel/Trimestriel
Impôt (VL)CA HT2,2 % → 22 €Avec URSSAF
TVATTC20 % → 200 € collectée (moins déductible)CA3
Plus-value ReventeGain net30 % flat tax (ou barème)2086 + 2042 C PRO

Conservez tout : factures, captures du cours, taux blockchain (10 ans minimum).

Mon Annonce : j'accepte le Bitcoin dès aujourd'hui !

Et voilà le meilleur pour la fin : à partir du 14 novembre 2025, payez-moi en Bitcoin pour vos projets web !

Que ce soit une création de site WordPress sur-mesure, une optimisation SEO local (pour booster votre visibilité à Bordeaux par exemple), une maintenance e-commerce WooCommerce, ou un conseil stratégique : le BTC est la bienvenue.

Pourquoi moi ?

  • Optimiste du Bitcoin depuis plusieurs années
  • Factures en € + TVA, 100 % conformes (comme expliqué ci-dessus).
  • Intégration via Coinbase Commerce : paiement sécurisé et instantané.

Prêt à lancer votre projet en mode crypto ?

  • Contactez-moi via le formulaire.
  • Devis gratuit : mentionnez votre volonté de financer tout ou partie du projet en "BTC".

Conclusion : lancez-vous, mais en connaissance de cause

Accepter le Bitcoin, c'est un levier de croissance simple et moderne pour votre entreprise. Mais rappelez-vous : la clé, c'est la transparence fiscale. Suivez les étapes, déclarez en €, et vous dormirez tranquille.

Des questions ? Laissez un commentaire ou DM sur LinkedIn. Et si vous avez besoin d'un site qui intègre déjà le BTC… vous savez qui appeler. 😉

Sources : DGFiP, CGI art. 150 VH bis, Loi de Finances 2025. Pour plus, consultez impots.gouv.fr.

Mon avis sur la certification Opquast

Mon avis sur la certification Opquast qualité web
(mis à jour le ) Par Thibaut Soufflet 8 minutes de lecture

Lancée en 2004 près de Bordeaux et avec plus de 21.000 professionnels certifiés de nos jours, l'approche d'Opquast permet d'évaluer, gérer et garantir la qualité des sites web. La certification s'est imposée comme une référence pour les acteurs du web, qu'ils soient développeurs, designers, chefs de projet, ou encore responsables marketing.

Logo Opquast formations et certifications professionnelles pour la qualité web

Raconte-moi pourquoi choisir Opquast

Après 8 ans d'expériences dans le développement web et le web design, je décidai de me lancer à mon compte. Afin de mettre toute les chances de mon côté et aussi pour me remettre au défi après plusieurs expériences professionnelles, je décidai de m’intéresser à la certification Opquast Maîtrise de la qualité en projet web.

Ayant exercé chez l'annonceur et en agence, dans des postes de webmarketing, développement web et gestion de projet, je me voyais sans surprise avec la certification en poche. Et bien oui, j'y suis parvenu en décrochant le grade Expert. Mais mieux qu'un titre, j'ai appris bien des choses que je n'aurai pas soupçonné. Et c'est véritablement ce que j'ai apprécié, être bousculé hors de ma zone de confort.

Obtenu en 2021, je rédige cet article 3 ans après le passage de la certification et je le confesse, les règles de qualité délivrées par Opquast continuent de guider mes pas dans la conception des sites actuels. Aujourd'hui, je recommande cette formation autour de moi. Il me paraissait donc naturel d'écrire quelques mots et témoigner à son sujet.

Je tiens d'abord à signaler que je n'ai aucun lien d’intérêt ou financier avec Opquast. Cet article provient entièrement de mon initiative.

Opquast pour "Rendre le web meilleur"

Reprenons les bases. La certification Opquast (Open Quality Standards) est une qualification reconnue dans le domaine du web, spécifiquement conçue pour évaluer et valider les compétences des professionnels en matière de bonnes pratiques pour la qualité web.
Lancée en 2004 par Elie Sloïm, la certification s'est imposée comme une référence pour les acteurs du web, qu'ils soient développeurs, designers, chefs de projet, ou encore responsables marketing.

Opquast se distingue par son approche holistique (ou globale) de la qualité web et ne se limite pas aux aspects techniques. La formation couvre également des dimensions telles que l'accessibilité, l'expérience utilisateur, la performance, et la compatibilité entre navigateurs et appareils. Le référentiel sur lequel repose la certification comprend plus de 240 bonnes pratiques validées par une large communauté, régulièrement mises à jour pour refléter l'évolution des standards du web.

Le modèle VPTCS

L'équipe d'Opquast a synthétisé ses principes dans le modèle très parlant nommé VPTCS :

  • Visibilité - les utilisateurs ont besoin de trouver votre site quand ils en ont besoin ;
  • Perception - les utilisateurs ont besoin de comprendre comment utiliser votre site ;
  • Technique - les utilisateurs ont besoin que votre site fonctionne correctement ;
  • Contenus - les utilisateurs viennent pour cela sur votre site, tout ce qui précède doit les servir ;
  • Services - ils font partie de l’expérience que vous proposez, même après la visite du site.

Une formation rapide et concrète

Proposant une plateforme dédiée et 14h de formation en ligne, Opquast vous permet d'apprendre (ou ré-apprendre) efficacement et en autonomie.
L'approche est multidisciplinaire et les sujets variés : SEO, sécurité, UX, accessibilité, vie privée, compatibilité mobile...

La certification Opquast a 3 objectifs clés :

1/ Standardiser les connaissances et les compétences en matière de qualité web

La certification Opquast permet aux professionnels de partager un langage commun. Elle favorise une compréhension globale des enjeux liés à la conception et au développement de sites web de qualité, en s'assurant que les pratiques adoptées sont en adéquation avec les attentes des utilisateurs et les normes actuelles.

2/ Promouvoir une culture de l'excellence dans le domaine du web

En certifiant des individus sur la base de leur connaissance des bonnes pratiques, Opquast incite les entreprises et les professionnels à adopter des processus plus rigoureux et à viser des standards élevés en termes de qualité. Cela se traduit par des sites plus accessibles, performants, et durables, ce qui est bénéfique tant pour les utilisateurs finaux que pour les organisations. Un besoin mieux compris et anticipé dès le départ peut éviter bien des pertes et complications (temps et argent).

3/ Se démarquer sur le marché de l'emploi

La certification cherche à donner aux professionnels du web les moyens de se démarquer sur le marché de l'emploi. En attestant de leurs compétences, elle augmente leur employabilité et leur permet de valoriser leur expertise auprès des employeurs et des clients.

Qui devrait suivre la formation Opquast ?

J'ai envie de répondre : toute personne qui s’intéresse ou travaille de près ou de loin sur des projets dits "numériques". Qu'il s'agisse de sites internet, d'applications, de logiciels, de jeux ou d'intranet/extranet...
La certification Opquast s'adresse à un large éventail de professionnels du web, quel que soit leur niveau d'expérience ou leur rôle spécifique dans la chaîne de production web.

  • Personnes en reconversion professionnelle web
  • Étudiants et jeunes diplômés
  • Chargé de marketing
  • Commerciaux
  • Chefs de projet
  • Designers
  • Intégrateurs
  • Développeurs
  • Ingénieurs informatiques
  • Responsables SEO
  • Rédacteurs web

Elle est particulièrement utile pour les développeurs web et les intégrateurs qui souhaitent maîtriser les bonnes pratiques techniques, les designers UX/UI qui cherchent à améliorer l'expérience utilisateur, ainsi que les chefs de projet et les managers qui ont besoin de superviser des projets web complexes tout en garantissant la qualité.

Les étudiants et les jeunes diplômés en informatique, design, ou communication peuvent également bénéficier de cette certification, car elle constitue une valeur ajoutée sur leur CV et leur permet de se démarquer lors de la recherche d'emploi. De plus, les consultants, auditeurs en qualité web, et formateurs trouveront dans Opquast un outil précieux pour évaluer et améliorer les pratiques en vigueur dans les organisations avec lesquelles ils collaborent.

Devenir certifié Opquast

Une fois inscrit, vous aurez 3 mois pour passer la certification. Personnellement, je me suis laissé porter par l'apprentissage constitué des QCM avec scores, bien découpé par thématiques. Il est possible de revenir travailler sur ses sujets faibles et chaque réponse est clairement expliquée.

L'examen final dure environ 1h30 et se compose de 125 questions. Pour réussir, il faut obtenir au moins 500 points sur 1000. On a la pression jusqu'au denier clic mais la délivrance est rapide !

En conclusion

Mon expérience avec Opquast est très positive : elle m'a sortie de ma zone de confort et apportée de la matières et des arguments concrets pour justifier et orienter au quotidien certains choix ergonomiques auprès des mes clients et de mes collaborateurs. Et en 2026, je la repasserai sans aucun doute.

Je concède qu'il est difficile de savoir si cette certification a favorisée la prise de contact et l'arrivée de nouveaux projets. En tout cas, je retiens que c'est une formation qui doit d'abord venir de soi, pour satisfaire sa soif d'apprendre et de bien faire. La conséquence n'en sera que positive pour votre entourage professionnel avec qui il est enrichissant de partager et comprendre le enjeux de la qualité web.

Les projets se déroulent mieux quand les équipes échanges et se comprennent, peu importe leur niveau de connaissance initial sur les techniques web (qui peuvent sembler abstraite et faire peur). Les règles Opquast sont fondées sur du bon sens général, que chacun peu comprendre et mettre en application dans les projets web, pour le bonheur des utilisateurs !

Besoin d'un expert pour améliorer les performances de votre site internet ?

Contactez-moi pour en discuter ensemble !
Recevez un audit et une estimation gratuite des optimisations à apporter à votre site web.

Vinylify : création de vinyles personnalisés

Vinylify - Création de vinyle personnalisés
(mis à jour le ) Par Thibaut Soufflet 1 minute de lecture

Le Old School revient dans les backs

Une petite entreprise d'Amsterdam vient de mettre en place un concept unique : la création de vinyles personnalisés.
En utilisant des appareils Allemands datant des années 80, la Start-Up Vinylify permet à ses utilisateurs d'uploader leurs musiques numériques préférées pour en faire des vinyles uniques restituant un son analogique de qualité. La pochette de votre vinyle est également personnalisable selon votre envie ou en utilisant quelques modèles proposés.
Ce service est bien entendu disponible via le site internet de Vinylify mais également directement dans la boutique situé à Amsterdam, Overtoom 228.

Vinylify : les specs

Côté technique, le vinyle est au format de 25,4cm (10 inch ou anciennement 78t) et permet d'enregistrer 10 minutes de musiques sur chacune des faces du disque. Pour créer votre vinyle perso, il faudra compter 50€ plus les frais de livraison. Une certaine somme qui ne fera pas peur aux amoureux du style Old School et aux amateurs de son à l'ancienne.
Pour plus d'informations vous pouvez regarder la vidéo ci dessus et visiter vinylify.com
 
Vinylify - Comment ça marche ?
 

ABC.WTF : quand Bing troll le lancement de Google Alphabet

Quand Bing troll le lancement de Google Alphabet
(mis à jour le ) Par Thibaut Soufflet 2 minutes de lecture

Action : Google surprend avec Alphabet le 10 août 2015

abc.xyz - Google
Certains trolls du web ont rapidement réagit face à l’annonce de la création d’Alphabet, la nouvelle entité qui gèrera désormais l’ensemble des activités de Google. L'objectif a la clé étant en partie de faire de Google une société encore plus performante que ses concurrents : Bing, Yahoo etc.
Dans la presse américaine, une expression est présente sur toutes les lèvres : « What The Fuck », ou « C’est quoi ce bordel » en argot américain. Cette restructuration complètement inattendue a créé la surprise générale.
L’adresse web du site d’Alphabet amène également à beaucoup de questions, avec un format d'adresse web pour le moins original et non-expliqué par Google : ABC.XYZ
 

Réaction : le mystérieux troll au service de Bing

Ce mardi 11 août 2015, des internautes secoués et amusés par la réaction qu’à provoqué Google ont découvert une coïncidence très surprenante : le site ABC.WTF renvoi vers le moteur de recherche concurrent Microsoft Bing.
Testez par vous-même… ABC.WTF
Moquerie de la part de Microsoft ou troll mystérieux ?
Microsoft a confirmé dans la journée être à l'origine de cette blague, comme en témoigne l'adresse IP remontant à la firme de Redmond qui a enregistré ce nom de domaine :
abc.wtf - Redmond Microsoft


La technologie Li-Fi va t'elle remplacer le Wi-Fi ?

Le Li-Fi va t'il remplacer le Wi-Fi ?
(mis à jour le ) Par Thibaut Soufflet 3 minutes de lecture

En 1999 l'IEEE 802.11 b prenait le nom de Wi-Fi et cela fait maintenant 11 ans que la France est pleinement équipé pour recevoir le Wi-Fi en 2.4Ghz.
Aujourd'hui le futur se dessine et nous murmure le nom de Li-Fi. Est-ce la mort du Wi-Fi que nous sentons arriver ? Une ironie certaine quand on sait que le "concept" de Li-Fi date de 1880, à l'époque ou Graham Bell utilisa la lumière du soleil pour communiquer avec son photo-phone et que les ondes radio n'en étaient alors qu'à leur balbutiements.

Ok, mais c'est quoi le Li-Fi ?

Le Li-Fi (Light Fidelity), c'est tout simplement comme si vos lampes vous fournissaient une connexion Internet. Il est possible de moduler la lumière visible émise par une source de lumière artificielle et de la faire clignoter des millions de fois afin d’émettre des données binaires (composées de 0 et de 1).

Cela est rendu possible grâce aux lampes à LED qui supportent ces modulations à haute fréquence et qui, depuis 2010, connaissent un succès retentissant connu pour leur ratio économies d'énergie/puissance d'éclairage et leur durabilité (automobile et bâtiment).

La technologie Li-Fi s'annonce jusqu'à 20 fois plus rapide que son grand frère. Autre avantage, vous ne serez plus exposé aux ondes tant contestés du Wi-Fi.

Ou en est la technologie Li-Fi aujourd'hui ?

Depuis 2007 et dans le monde entier des universités, des industriels, des laboratoires de recherches et mêmes des start-up se consacrent au développement de la technologie Li-Fi.

Cette année les grands fabricants ont décidés de franchir le pas. Phillips et Thomson Lighting commencent à sortir un catalogue de produits pour les particuliers et les professionnels, bien décidés à nous convertir à la lumière de l'Internet. La société Thorn, spécialiste de l'éclairage public promet elle aussi de proposer rapidement une gamme de produits Li-Fi.

En France, la PME OledComm planche sur la solution depuis 2007, et se tient prêt à commercialiser prochainement les drivers pour piloter les LED Li-Fi. Vous l'aurait compris, la technologie Li-Fi va faire parler d'elle en cette fin d'année 2014 et pour toute l'année 2015. Le Li-Fi pourra t-il remplacer le Wi-Fi ? Peut-être oui, mais à moyen terme. Les années à venir verrons le Wi-Fi et le Li-Fi cohabiter, et nous passerons peut-être de l'un à l'autre sans même nous en rendre compte.

Quels avantages et quelles limites pour cette technologie prometteuse ?

Suat Topsu, fondateur de la Start-Up Oledcomm nous éclaire sur le sujet :

Et vous, qu'en pensez vous ?