WooCommerce

Faille de sécurité PHP critique : la mise à jour du 19 novembre 2026

Bouclier d’alerte devant du code PHP, illustrant la faille de sécurité PHP critique corrigée le 19 novembre 2026
(mis à jour le ) Par Thibaut Soufflet 7 minutes de lecture

Le projet PHP vient d'annoncer une faille de sécurité PHP de niveau critique. Ainsi, l'équipe PHP publie les correctifs ce jeudi 19 novembre 2026, et ils touchent toutes les versions de PHP encore maintenues. Or, chaque site WordPress fonctionne avec PHP. Voici donc ce qu'il faut savoir et ce qu'il faut faire.

Que se passe-t-il exactement ?

Le 18 novembre, l'équipe sécurité de PHP a d'abord diffusé une annonce préventive. Elle y précise que les nouvelles versions de sécurité sortent le jeudi 19 novembre 2026 entre 14 h 00 et 14 h 30 UTC, soit entre 15 h 00 et 15 h 30 heure de Paris.
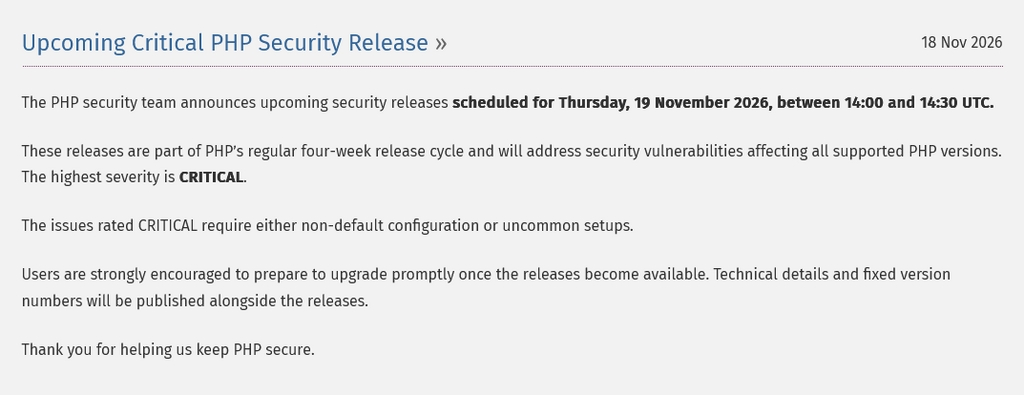
Annonce faille de sécurité PHP classée critique par le projet PHP le 19 novembre 2026

Voici ce que l'on sait déjà :

  • La mise à jour touche toutes les versions de PHP encore maintenues, c'est-à-dire PHP 8.2, 8.3, 8.4 et 8.5.
  • De plus, le niveau de gravité le plus élevé atteint « CRITIQUE ».
  • Selon l'annonce, un pirate a besoin d'une configuration non standard ou d'une installation peu courante pour exploiter les failles critiques. Pourtant, ce n'est pas une raison pour attendre. En effet, beaucoup d'hébergements mutualisés ou de serveurs anciens tournent justement avec des configurations « exotiques ».
  • Enfin, depuis cet après-midi, l’équipe PHP détaille les failles et les versions corrigées sur son site.

Versions corrigées et nature des failles

Versions corrigées : PHP 8.5.13, 8.4.28, 8.3.37 et 8.2.36, publiées le 19 novembre 2026. Vérifiez donc que votre serveur utilise au minimum l'une de ces versions. En revanche, PHP 8.1 et les versions plus anciennes ne reçoivent pas ces correctifs.

Nature des failles : cette mise à jour corrige entre 12 et 17 failles selon la branche de PHP. Voici les plus marquantes :

  • CVE-2026-129289 (PHP-FPM) : un attaquant peut glisser une requête cachée derrière une autre (« request smuggling ») lorsque PHP-FPM ne lit pas le corps d'une requête HTTP.
  • CVE-2026-115560 et CVE-2026-126714 (sessions) : une incohérence de format ou un fichier de session en partie réécrit peut permettre l'exécution de code à distance.
  • CVE-2026-129496 (fuseaux horaires) : une erreur de gestion de la mémoire dans le cache des fuseaux horaires peut aussi mener à l'exécution de code à distance.
  • CVE-2026-129538 (PHP-CGI) : une lecture et une écriture hors des limites de la mémoire peuvent survenir lors de la correction du PATH_INFO.
  • Autres correctifs : PHP-FPM, SOAP, Phar, DOM ou encore le traitement des adresses HTTPS, notamment.

Une faille de sécurité PHP de plus en un mois

Par ailleurs, cette annonce arrive moins d'un mois après une alerte encore plus sérieuse. En effet, le 21 octobre 2026, PHP a corrigé deux failles notées 9,2 sur 10 (CVE-2026-109618 et CVE-2026-109619). Concrètement, elles permettaient l'exécution de code à distance sans authentification : un attaquant pouvait donc prendre la main sur le serveur sans aucun identifiant.

Ces failles touchaient toutes les installations PHP qui servent des pages web (PHP-FPM, Apache avec mod_php, LiteSpeed…), et surtout celles qui utilisent mod_php. Les versions PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35 contiennent les correctifs.

Par conséquent, si votre serveur n'a pas encore reçu ces versions d'octobre, la mise à jour d'aujourd'hui devient doublement urgente.

Quels risques pour votre site WordPress ?

Le risque existe bel et bien. En effet, WordPress, ses extensions et son thème s'exécutent tous en PHP. Autrement dit, une faille dans PHP lui-même agit sous WordPress. C'est pourquoi un pare-feu applicatif ou une extension de sécurité ne suffit pas toujours à la bloquer.

Vérifiez donc trois choses :

  1. Votre version de PHP : d'abord, ouvrez l'administration WordPress, puis allez dans Outils > Santé du site > Infos > Serveur.
  2. Qui gère votre serveur : sur un hébergement mutualisé, l'hébergeur applique en principe le correctif. En revanche, sur un VPS ou un serveur dédié, cette tâche vous revient, ou revient à votre prestataire.
  3. Si votre version reçoit encore des correctifs : attention, PHP 8.1 et les versions plus anciennes ne reçoivent plus aucun correctif officiel. De même, PHP 8.2 arrive en fin de vie le 31 décembre 2026. Dans ces deux cas, il faut donc planifier une migration vers PHP 8.3 ou plus récent.

Ce qu'il faut faire dès aujourd'hui

  • D'abord, faites une sauvegarde complète du site (fichiers et base de données) avant toute intervention.
  • Ensuite, appliquez la mise à jour de PHP dès sa sortie, via votre hébergeur, votre panneau de contrôle ou le gestionnaire de paquets de votre distribution Linux.
  • Puis redémarrez les services PHP (PHP-FPM, Apache) pour charger la nouvelle version.
  • Après la mise à jour, contrôlez le site : pages principales, formulaires, et aussi le panier si vous avez une boutique WooCommerce.
  • Enfin, mettez à jour WordPress, les extensions et le thème dans la foulée. En effet, un correctif côté serveur ne vous protège pas d'une extension obsolète.

L'IA change la donne en matière de sécurité

Pendant longtemps, plusieurs jours, voire plusieurs semaines, séparaient la publication d'une faille des premières attaques. Aujourd'hui, ce délai a fondu.

En effet, l'intelligence artificielle permet désormais d'analyser du code, de trouver des failles et d'écrire des programmes d'attaque en quelques heures. D'ailleurs, les exemples se multiplient en 2026 :

  • Par exemple, en juillet 2026, la faille wp2shell permettait de prendre le contrôle de sites WordPress sans se connecter. Des chercheurs l'ont découverte avec l'aide d'une IA, puis des programmes d'attaque fonctionnels circulaient quelques heures seulement après sa publication. WordPress a alors forcé la mise à jour automatique vers les versions 7.0.2 et 6.9.5, une mesure qu'il réserve aux cas les plus graves.
  • De même, des chercheurs ont montré qu'une chaîne entièrement pilotée par IA pouvait découvrir puis exploiter une faille dans une extension WordPress qui équipe plus de 300 000 sites, sans aucune intervention humaine.
  • Enfin, selon Patchstack, le nombre de failles recensées dans l'écosystème WordPress a bondi de 42 % en 2025, avec plus de 11 000 nouvelles vulnérabilités.

Bien sûr, les pirates utilisent les mêmes outils : leurs robots scannent en continu des millions de sites à la recherche d'une version de PHP, d'une extension ou d'un thème obsolète. Autrement dit, un site sans maintenance ne court plus seulement « un petit risque » : les pirates le trouveront, et vite.

Maintenance WordPress et serveur : désormais indispensable

Un site internet n'est pas un produit fini qu'on met en ligne puis qu'on oublie. Au contraire, il réunit plusieurs briques (serveur, PHP, base de données, WordPress, extensions, thème), et chacune reçoit régulièrement des correctifs de sécurité.

Concrètement, une maintenance sérieuse consiste à :

  • surveiller les annonces de sécurité (PHP, WordPress, extensions) ;
  • appliquer les mises à jour rapidement, après sauvegarde et vérification ;
  • tester ensuite que tout fonctionne après chaque intervention ;
  • anticiper les fins de vie (comme PHP 8.2 au 31 décembre) au lieu de les subir.

Bref, une maintenance régulière coûte bien moins cher qu'un site piraté. En effet, un piratage entraîne souvent une perte de chiffre d'affaires, une chute dans Google, des fuites de données clients, et parfois une reconstruction complète.

Clients sous contrat de maintenance : rien à faire de votre côté

Si vous avez souscrit un contrat de maintenance avec moi, vous n'avez donc aucune action à mener : je mets à jour votre site. D'abord, j'applique les correctifs PHP dès leur sortie, après une sauvegarde complète. Ensuite, je vérifie le bon fonctionnement du site, puis je mets à jour WordPress, les extensions et le thème si nécessaire. Enfin, je vous contacte directement si votre serveur doit passer à une version de PHP plus récente.

Vous n'avez pas encore de contrat de maintenance, ou vous doutez de l'état de votre site ? Alors contactez-moi : je fais le point avec vous et je vous propose une solution adaptée.
Fin du connecteur Net Reviews : migrer WooCommerce vers l’API Purchase Events d’Avis Vérifiés (Skeepers)

Connecter WooCommerce avec l'API d'Avis Vérifiés (Skeepers)
(mis à jour le ) Par Thibaut Soufflet 12 minutes de lecture

Si vous gérez une boutique WooCommerce et que vous utilisez Avis Vérifiés (Skeepers) pour collecter les avis de vos clients, vous avez probablement reçu un mail qui a de quoi inquiéter :

Logo Avis Vérifiés by Skeepers

"Nous vous informons qu'à compter du 22 novembre, le connecteur WooCommerce que vous utilisez actuellement pour nous transmettre vos commandes ne sera plus maintenu. [...] Passé cette date, nous ne pourrons plus garantir le bon fonctionnement de ce connecteur ni intervenir en cas d'interruption."

En clair : le plugin Net Reviews, historiquement utilisé par de nombreuses boutiques WooCommerce pour transmettre automatiquement les commandes à Avis Vérifiés, arrive en fin de vie. Sans action de votre part, vos clients cesseront progressivement de recevoir des demandes d'avis après un achat (avis produits/marque).

Skeepers propose deux alternatives : un envoi par SFTP (fichiers déposés périodiquement), ou une intégration via leur nouvelle API Purchase Events. Dans cet article, je vous montre comment j'ai mis en place la seconde option qui est plus fiable, en temps réel, et qui ne dépend d'aucun plugin tiers non maintenu.

L'approche que je détaille ici a un avantage clé : pas de serveur intermédiaire à héberger. Tout se passe directement dans WordPress, via un petit plugin custom qui se branche sur les hooks WooCommerce natifs.

L'essentiel à savoir

  • Le connecteur Net Reviews pour WooCommerce ne sera plus maintenu par Skeepers à partir du 22 novembre 2026
  • Skeepers propose deux alternatives : SFTP ou API Purchase Events
  • Solution présentée ici : un plugin WordPress custom (une centaine de lignes de PHP), sans service tiers à héberger
  • Le plugin s'authentifie via OAuth2 puis envoie chaque commande WooCommerce à l'API Skeepers au moment choisi (paiement confirmé, commande terminée, etc.)
  • Deux pièges fréquents à connaître : le plafond de pression marketing et le catalogue produit recalculé chaque nuit

Pourquoi ne pas simplement utiliser un plugin existant ?

C'est la question que je me suis posée en premier. À l'heure où j'écris cet article, il n'existe pas encore de plugin WordPress officiel maintenu par Skeepers pour cette nouvelle API.

Plutôt que d'attendre ou de dépendre d'un service tiers externe (un serveur Node.js à héberger séparément, par exemple), j'ai opté pour la solution la plus directe : un plugin WordPress "maison" et simple d'une centaine de lignes, qui s'accroche directement aux événements WooCommerce.

Étape 1 : Récupérer vos identifiants API

Tout commence dans votre back-office Avis Vérifiés :

  1. Connectez-vous sur https://app.netreviews.eu/
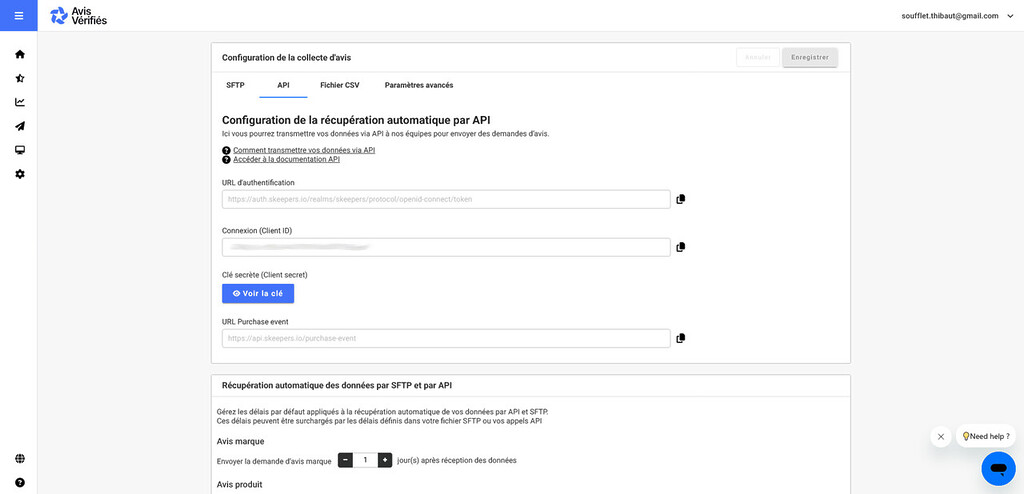
  2. Rendez-vous dans Collecte des avis > Configuration
  3. Onglet API
  4. Cliquez sur Créer votre compte API pour générer un Client ID et un Client secret

Conservez précieusement ces deux valeurs.

Il faut également retrouver le website_id, un identifiant UUID propre à votre site. Pour cela, allez dans Gestion du compte > Mon Compte. Le website_id se trouvent alors à droite de la page dans le bloc nommé "Code d'intégration".

Étape 2 : Comprendre l'authentification de l'API

L'API Purchase Events utilise le protocole OAuth2 (client credentials). Avant de pouvoir envoyer une commande, il faut obtenir un token d'accès via une requête POST :

POST https://auth.skeepers.io/realms/skeepers/protocol/openid-connect/token
Authorization: Basic <base64(client_id:client_secret)>
Content-Type: application/x-www-form-urlencoded

grant_type=client_credentials&scope=openid

La réponse contient un access_token valable une durée limitée (expires_in, généralement quelques minutes). Ce token doit ensuite être passé en en-tête Authorization: Bearer <token> sur l'appel suivant, celui qui envoie réellement la commande :

POST https://api.skeepers.io/purchase-event/websites/{website_id}/purchase_events/bulk_sync_insert

Avec quel outil tester cette requête ?

Avant même d'écrire la moindre ligne de PHP, je vous recommande de tester cette authentification en ligne de commande, pour vérifier que vos identifiants fonctionnent. L'outil à utiliser dépend de votre système d'exploitation :

Sur Mac (ou Linux)

curl est installé nativement. Ouvrez l'application Terminal et lancez directement :

curl -X POST "https://auth.skeepers.io/realms/skeepers/protocol/openid-connect/token" \
  -u "votre_client_id:votre_client_secret" \
  -H "Content-Type: application/x-www-form-urlencoded" \
  -d "grant_type=client_credentials&scope=openid"

Sur Windows

Deux options :

  • PowerShell (pré-installé) : depuis Windows 10, la commande ci-dessus fonctionne donc telle quelle dans PowerShell.
  • Git Bash (installé avec Git for Windows) : si vous l'avez déjà sur votre machine (courant chez les développeurs), il reproduit un environnement Bash identique à Mac/Linux, avec curl disponible nativement.

Alternative avec interface graphique (recommandée si vous n'êtes pas à l'aise avec le terminal)

Des outils comme Postman ou Insomnia (gratuits, disponibles sur Mac et Windows) permettent de construire et tester ces requêtes API via une interface visuelle, sans taper de ligne de commande. C'est souvent plus confortable pour une première prise en main : vous renseignez l'URL, les en-têtes et le corps de la requête dans des champs dédiés, puis cliquez sur "Send" pour voir la réponse.

Étape 3 : Choisir le bon déclencheur WooCommerce

C'est le point sur lequel je me suis le plus attardé, car le choix du hook WooCommerce change complètement le comportement de l'intégration. WooCommerce propose plusieurs événements possibles :

  • woocommerce_checkout_order_processed — Se déclenche dès que le client valide sa commande, avant confirmation du paiement. Rapide, mais risque d'envoyer des commandes jamais payées.
  • woocommerce_payment_complete — Se déclenche dès que le paiement est confirmé. Bon compromis : la commande est réellement payée, sans attendre un traitement manuel.
  • woocommerce_order_status_completed — Se déclenche quand la commande est manuellement marquée "Terminée" (souvent à l'expédition). Fiable, mais peut être tardif si les commandes ne sont pas clôturées rapidement par votre équipe.

⚠️ Point important à noter : contrairement à ce qu'on pourrait penser, le simple fait d'avoir des articles dans le panier ou de consulter la page de paiement ne déclenche rien. Il faut que le client valide effectivement sa commande.

Pour ma part, j'ai commencé avec woocommerce_order_status_completed (le plus simple à tester), avant d'envisager de basculer sur woocommerce_payment_complete pour ne pas dépendre d'une clôture manuelle des commandes.

Étape 4 : Le plugin complet

Voici le plugin que j'utilise, sous forme d'un fichier unique à placer dans wp-content/plugins/. Il gère :

  • La récupération et la mise en cache du token (pour éviter de le redemander à chaque commande)
  • La construction du payload à partir de la commande WooCommerce
  • L'envoi à l'API Skeepers
  • Un marqueur anti-doublon (une commande n'est envoyée qu'une seule fois)
  • Des logs pour faciliter le debug
<?php
/**
 * Plugin Name: Skeepers Purchase Events
 * Description: Envoie automatiquement chaque commande WooCommerce vers l'API Purchase Events de Skeepers.
 * Version: 1.0
 * Author: Thibaut Soufflet
 * Author URI: https://thibautsoufflet.fr
 */

if ( ! defined( 'ABSPATH' ) ) {
    exit;
}

// À adapter avec vos identifiants (voir remarque sécurité plus bas)
define( 'SKEEPERS_CLIENT_ID', 'votre_client_id' );
define( 'SKEEPERS_CLIENT_SECRET', 'votre_client_secret' );
define( 'SKEEPERS_WEBSITE_ID', 'votre_website_id' );

define( 'SKEEPERS_AUTH_URL', 'https://auth.skeepers.io/realms/skeepers/protocol/openid-connect/token' );
define( 'SKEEPERS_API_URL', 'https://api.skeepers.io/purchase-event/websites/' . SKEEPERS_WEBSITE_ID . '/purchase_events/bulk_sync_insert' );

add_action( 'woocommerce_order_status_completed', 'skeepers_send_purchase_event', 10, 1 );

function skeepers_get_access_token() {
    $cached_token = get_transient( 'skeepers_access_token' );
    if ( $cached_token ) {
        return $cached_token;
    }

    $response = wp_remote_post( SKEEPERS_AUTH_URL, array(
        'headers' => array(
            'Authorization' => 'Basic ' . base64_encode( SKEEPERS_CLIENT_ID . ':' . SKEEPERS_CLIENT_SECRET ),
            'Content-Type'  => 'application/x-www-form-urlencoded',
        ),
        'body'    => array(
            'grant_type' => 'client_credentials',
            'scope'      => 'openid',
        ),
        'timeout' => 15,
    ) );

    if ( is_wp_error( $response ) ) {
        error_log( 'Skeepers - Erreur auth : ' . $response->get_error_message() );
        return false;
    }

    $body = json_decode( wp_remote_retrieve_body( $response ), true );

    if ( empty( $body['access_token'] ) ) {
        error_log( 'Skeepers - Réponse auth inattendue : ' . wp_remote_retrieve_body( $response ) );
        return false;
    }

    $expires_in = isset( $body['expires_in'] ) ? intval( $body['expires_in'] ) - 30 : 60;
    set_transient( 'skeepers_access_token', $body['access_token'], max( $expires_in, 30 ) );

    return $body['access_token'];
}

function skeepers_send_purchase_event( $order_id ) {
    $order = wc_get_order( $order_id );
    if ( ! $order ) {
        return;
    }

    if ( $order->get_meta( '_skeepers_event_sent' ) === 'yes' ) {
        return;
    }

    $products = array();
    foreach ( $order->get_items() as $item ) {
        $product = $item->get_product();
        $products[] = array(
            'product_ref' => array(
                'reference' => (string) $item->get_product_id(),
                'sku'       => $product ? $product->get_sku() : null,
            ),
            'name'  => $item->get_name(),
            'price' => (float) $item->get_total(),
        );
    }

    $payload = array(
        array(
            'purchase_reference' => (string) $order->get_order_number(),
            'purchase_date'      => $order->get_date_created() ? $order->get_date_created()->date( 'c' ) : gmdate( 'c' ),
            'price'              => (float) $order->get_total(),
            'consumer'           => array(
                'first_name' => $order->get_billing_first_name(),
                'last_name'  => $order->get_billing_last_name(),
                'email'      => $order->get_billing_email(),
                'phone'      => $order->get_billing_phone() ?: null,
                'country'    => $order->get_billing_country() ?: null,
                'language'   => 'fr',
            ),
            'products'      => $products,
            'sales_channel' => array(
                'channel'       => 'online',
                'delivery_type' => 'home_delivery',
                'website_id'    => SKEEPERS_WEBSITE_ID,
            ),
        ),
    );

    $token = skeepers_get_access_token();
    if ( ! $token ) {
        error_log( 'Skeepers - Impossible d\'envoyer la commande #' . $order_id . ' : pas de token.' );
        return;
    }

    $response = wp_remote_post( SKEEPERS_API_URL, array(
        'headers' => array(
            'Authorization' => 'Bearer ' . $token,
            'Content-Type'  => 'application/json',
        ),
        'body'    => wp_json_encode( $payload ),
        'timeout' => 15,
    ) );

    if ( is_wp_error( $response ) ) {
        error_log( 'Skeepers - Erreur envoi commande #' . $order_id . ' : ' . $response->get_error_message() );
        return;
    }

    $status_code = wp_remote_retrieve_response_code( $response );

    if ( $status_code === 201 ) {
        $order->update_meta_data( '_skeepers_event_sent', 'yes' );
        $order->save();
        error_log( 'Skeepers - Commande #' . $order_id . ' envoyée avec succès.' );
    } else {
        error_log( 'Skeepers - Réponse inattendue (' . $status_code . ') pour commande #' . $order_id . ' : ' . wp_remote_retrieve_body( $response ) );
    }
}

Pensez à mettre ce fichier dans un dossier .zip avant de le téléverser dans les Extensions comme un plugin classique. Nommez le dossier de façon explicite "skeeper-purchase-events" par exemple.

⚠️ Remarque sur la sécurité des identifiants

Dans l'exemple ci-dessus, les identifiants sont définis directement dans le fichier du plugin pour la simplicité de la démonstration. En production, je vous recommande plutôt de les définir dans votre wp-config.php (fichier généralement mieux protégé et hors du dossier plugins) :

define( 'SKEEPERS_CLIENT_ID', 'votre_client_id' );
define( 'SKEEPERS_CLIENT_SECRET', 'votre_client_secret' );
define( 'SKEEPERS_WEBSITE_ID', 'votre_website_id' );

Et de retirer ces lignes du plugin lui-même car WordPress les rendra de fait disponibles globalement.

Étape 5 : Tester et déboguer

Avant de considérer l'intégration comme opérationnelle, activez les logs WordPress dans wp-config.php :

define( 'WP_DEBUG', true );
define( 'WP_DEBUG_LOG', true );
define( 'WP_DEBUG_DISPLAY', false );

Passez ensuite une commande de test, marquez-la comme "Terminée" (ou déclenchez le hook que vous avez choisi), puis surveillez wp-content/debug.log.

Pour ce faire, passez par FTP (FileZilla par exemple) et ouvrez le fichier situé wp-content/debug.log

Un envoi réussi renvoie un statut HTTP 201 avec le détail de l'événement créé côté Skeepers.

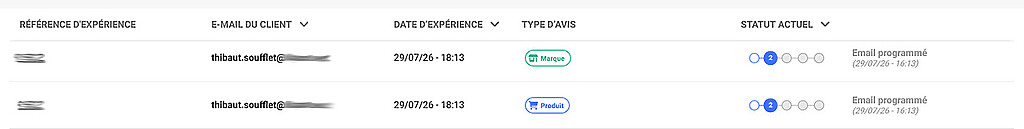
Dans votre back-office Avis Vérifiés, vous devriez voir également votre commande de test s'afficher dans Collecte des avis > Suivi des demandes d'avis

Deux subtilités à connaître absolument

Pendant mes tests, je suis tombé sur deux comportements qui peuvent surprendre :

1. Le plafond de "pression marketing"

Si vous testez plusieurs fois avec la même adresse e-mail, Skeepers peut retourner un statut 206 avec l'erreur "error_description": "Purchase blocked by pressure marketing" (visible dans les log du fichier debug.log). C'est normal : c'est une protection anti-spam qui limite la fréquence des sollicitations d'avis envoyées à un même client. Ce n'est pas une erreur d'intégration, testez avec une adresse e-mail différente pour vérifier que le flux fonctionne bien de bout en bout.

2. Un e-mail combiné "avis marque + avis produit", ou deux e-mails séparés ?

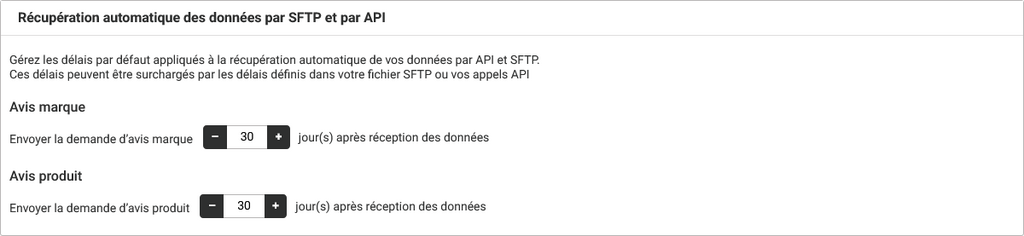
Autre point qui n'est documenté nulle part de façon évidente : par défaut, Avis Vérifiés gère la sollicitation "avis marque" et la sollicitation "avis produit" comme deux flux indépendants, chacun avec son propre délai de déclenchement, réglable dans Collecte des avis > Configuration, bloc "Récupération automatique des données par SFTP et par API".

Si ces deux délais sont différents, vos clients recevront deux e-mails distincts : un pour l'avis marque, un pour l'avis produit. Pour obtenir un seul email combiné regroupant les deux demandes (ce qui est généralement préférable pour l'expérience client), il suffit de renseigner le même nombre de jours sur les deux réglages :

  • Envoyer la demande d'avis marque X jour(s) après réception des données
  • Envoyer la demande d'avis produit X jour(s) après réception des données

Et au sujet de l'échéance ?

Le 22 novembre, c'est dans peu de temps, et la migration touche potentiellement des milliers de boutiques WooCommerce qui utilisaient encore le connecteur Net Reviews. Si vous n'êtes pas à l'aise avec le code ou si vous manquez de temps, je peux m'occuper de cette migration pour vous, de la configuration de vos identifiants API jusqu'aux tests en conditions réelles.

N'attendez pas la dernière minute : passé le 22 novembre, Skeepers ne garantit plus le bon fonctionnement du connecteur actuel, ce qui veut dire une interruption possible de la collecte d'avis, sans certitude de pouvoir intervenir dans l'urgence.

Besoin d'aide pour mettre en place l'API Skeepers ?

Contactez-moi pour un audit rapide de votre situation et un devis pour l'intégration de la nouvelle API Skeepers à votre site WooCommerce.

Score « Navigation agentique » de Lighthouse : ce qu’il mesure et comment l’améliorer sur WordPress/WooCommerce

Illustration du score Navigation agentique de Lighthouse, affiché en fraction plutôt qu'en note sur 100
(mis à jour le ) Par Thibaut Soufflet 8 minutes de lecture

Depuis début mai 2026, un nouvel encart est apparu dans les rapports Lighthouse : Agentic Browsing, traduit en français par « Navigation agentique ». Pas de note sur 100, pas de couleur verte ou rouge familière. Juste une fraction : « 2 audits réussis sur 4 ». De quoi dérouter la première fois qu'on le voit.

Cet article explique concrètement ce que mesure ce score. D'où il vient, où Google l'emmène, et surtout quelles règles appliquer sur un site WordPress ou WooCommerce. L'objectif : l'améliorer sans perdre de temps sur ce qui ne compte pas encore.

1. Que mesure concrètement le score « Navigation agentique » ?

Le score ne juge pas votre site pour un humain ou pour un moteur de recherche classique. Il le juge du point de vue d'un agent IA autonome. Un assistant capable de naviguer, comprendre et agir à la place de l'utilisateur.

Les catégories historiques de Lighthouse (Performance, Accessibilité, Bonnes pratiques, SEO) donnent une moyenne pondérée sur 100. Agentic Browsing fonctionne différemment. Chaque audit est binaire : réussi ou échoué, sans demi-mesure. Le score global est une fraction, du type « 3 audits sur 4 ». Google l'assume : les standards du web agentique bougent encore trop pour prétendre à une notation fiable.

Quatre zones sont évaluées :

  1. L'arbre d'accessibilité (accessibility tree) — la carte structurée que les navigateurs construisent pour décrire chaque élément cliquable d'une page. Les agents IA s'appuient dessus en priorité. L'audit vérifie que chaque bouton, lien ou champ a un nom explicite. Il vérifie aussi la cohérence de la hiérarchie de rôles.
  2. La stabilité de la mise en page (CLS) — le même Cumulative Layout Shift que vous suivez déjà pour les Core Web Vitals. Une image sans dimension ou une bannière tardive peut faire cliquer un agent au mauvais endroit.
  3. La présence d'un fichier llms.txt — la même brique dont on parlait dans notre article dédié au llms.txt et à la stratégie GEO.
  4. L'intégration WebMCP — un protocole encore très récent. Il permet à un site de déclarer des « outils » (rechercher, ajouter au panier, réserver) qu'un agent peut appeler directement. Plus besoin de deviner à partir de captures d'écran.

2. D'où vient cet audit ?

L'audit Agentic Browsing a été ajouté dans Lighthouse 13.3, publié le 7 mai 2026. Il fait désormais partie de la configuration par défaut. Concrètement, il apparaît automatiquement dans tout rapport Lighthouse. Que ce soit depuis Chrome DevTools, la CLI, ou tout outil qui s'appuie sur Lighthouse en coulisses (PageSpeed Insights, avec un léger décalage de disponibilité).

Google le classe encore comme « expérimental ». Ce n'est pas un standard figé, mais une direction. Les audits précis peuvent évoluer dans les mois qui viennent.

Cet audit ne sort pas de nulle part. Il s'inscrit dans une série de mouvements de Google amorcés depuis fin 2025 :

  • Un rapport de performance IA dans Google Merchant Center, pour les sites e-commerce.
  • Un canal dédié « AI Assistant » dans Google Analytics 4. Il distingue le trafic amené par des agents IA.
  • Une identité de crawler spécifique, Google-Agent, ajoutée à la documentation officielle en mars 2026.
  • L'Universal Commerce Protocol (UCP). Un standard qui permet à des agents IA de finaliser un achat sans quitter l'interface de Google.

Ce faisceau d'annonces dessine une intention claire. Préparer un web où les visites ne viennent plus seulement d'humains ou de robots d'indexation, mais aussi d'agents qui agissent pour le compte d'un utilisateur.

📙 Lire : Doc officielle de Google sur son score de navigation agentique Lighthouse

3. Vers quoi cela évolue-t-il ?

Trois tendances se dégagent pour la suite.

Le passage en CI/CD. Lighthouse s'intègre déjà dans de nombreux pipelines d'intégration continue. Une fois la catégorie stabilisée, elle deviendra probablement une exigence technique suivie en continu. Un peu comme les Core Web Vitals depuis 2020.

Des signaux contradictoires côté Google lui-même. John Mueller, porte-parole historique de Google Search, a publiquement comparé le llms.txt au tristement célèbre attribut meta keywords des années 2000. Un fichier que Google Search n'utilise pas pour le classement. Pourtant Lighthouse continue de l'auditer. Ce paradoxe illustre une réalité utile à retenir : l'audit vise la lisibilité pour les agents IA en général (ChatGPT, Claude, Gemini, Perplexity). Pas uniquement pour les propres systèmes de Google.

Une maturation progressive de WebMCP. Ce protocole reste en aperçu précoce, limité à Chrome. Son adoption reste encore marginale côté agents. Mais WordPress a déjà bougé : la version 7.0, sortie le 20 mai 2026, embarque nativement une Abilities API en JavaScript. Elle pose les bases pour que les plugins déclarent des capacités (create_order, list_products...). Ces capacités deviennent consommables par des agents, via WebMCP ou en REST.

4. Comment lire ce score sans paniquer

Le point le plus important à comprendre : ce n'est pas un facteur de classement confirmé. Google ne l'a jamais présenté comme tel. C'est un signal de préparation, pas un levier SEO direct.

Trois des quatre audits recoupent des chantiers que vous devriez déjà mener pour d'autres raisons. L'accessibilité, pour les technologies d'assistance. La stabilité visuelle, pour l'expérience utilisateur et les Core Web Vitals. La clarté du HTML, pour le référencement classique. Optimiser pour les humains profite donc presque toujours aux agents IA par la même occasion.

Seul WebMCP est réellement tourné vers les agents et rien d'autre. C'est aussi le plus jeune et le moins urgent des quatre.

5. Les règles fondamentales à respecter sur WordPress / WooCommerce

Priorité 1 — Nettoyer l'arbre d'accessibilité

C'est le chantier le plus rentable. Il sert à la fois les humains et les agents.

  • Donnez un nom explicite à chaque bouton et champ de formulaire. Sur WooCommerce, vérifiez particulièrement le tunnel de commande. Bouton d'ajout au panier, sélecteurs de variantes, champs d'adresse.
  • Utilisez du HTML sémantique (<nav>, <main>, <button>) plutôt que des <div> cliquables en JavaScript. Ces derniers sont plus fragiles à interpréter pour une machine.
  • Passez un audit d'accessibilité classique (Lighthouse, WAVE, ou un plugin dédié). Corrigez les alertes de rôles ARIA mal formés.

Priorité 2 — Traquer les décalages de mise en page (CLS)

Rien de nouveau si vous suivez déjà vos Core Web Vitals :

  • Réservez toujours une largeur et une hauteur à vos images de produits.
  • Évitez les bannières promotionnelles ou pop-ups qui s'injectent après le chargement initial.
  • Testez en particulier vos pages produit et votre tunnel de commande WooCommerce. Ce sont les plus sensibles à ce type d'incident.

Priorité 3 — Publier un llms.txt propre

Coût de mise en œuvre très faible, comme détaillé dans notre article sur le sujet. Sur WooCommerce, veillez à exclure les produits masqués ou en rupture. Gardez aussi le fichier synchronisé avec votre catalogue.

Priorité 4 — Garder un œil sur WebMCP, sans se précipiter

Pour la majorité des boutiques WooCommerce, ce n'est pas encore urgent. Si vous voulez explorer le sujet :

  • WooCommerce propose déjà une intégration MCP native, activable via le flag mcp_integration.
  • Plusieurs extensions WordPress commencent à exposer des outils WebMCP prêts à l'emploi. Recherche produit, panier, application de codes promo.
  • Mieux vaut prototyper sur un seul parcours à forte valeur (recherche ou ajout au panier). Évitez d'essayer de tout instrumenter d'un coup.

Comment lancer l'audit vous-même

Ouvrez Chrome DevTools, onglet Lighthouse, lancez une analyse. La carte « Navigation agentique » apparaît en tête de rapport. Une version récente de Chrome est nécessaire (150 ou plus pour un affichage complet). L'audit WebMCP, lui, nécessite une inscription à l'origin trial pour remonter un résultat exploitable. Sans ce jeton, il restera simplement neutre, même si votre implémentation est correcte.

6. Ce qu'il faut retenir

Le score « Navigation agentique » n'est pas un nouvel algorithme de classement à courtiser à tout prix. C'est une checklist officielle, encore expérimentale. Elle rend visible un angle mort : la plupart des sites ont été construits pour des yeux humains et des robots d'indexation. Pas pour des agents qui doivent cliquer, remplir et acheter à votre place.

Sur WordPress et WooCommerce, la bonne stratégie reste raisonnable. Corrigez l'accessibilité et la stabilité visuelle parce qu'elles comptent de toute façon. Ajoutez un llms.txt parce que ça ne coûte rien. Et observez WebMCP sans vous précipiter sur une implémentation que la spécification peut encore faire évoluer.

Besoin d'un pro pour optimiser votre site WordPress ou WooCommerce ?

Recevez gratuitement un devis personnalisé.
Contactez-moi pour en discuter ensemble !

Fichier llms.txt : quels enjeux pour votre stratégie GEO aujourd’hui et demain ?

Développeur codant le fichier llms.txt d'un site e-commerce pour améliorer son GEO
(mis à jour le ) Par Thibaut Soufflet 10 minutes de lecture

Après le robots.txt et le sitemap.xml, un nouveau fichier s'est invité à la racine des sites web depuis fin 2024 : llms.txt. ChatGPT, Claude, Perplexity ou Gemini sont devenus de nouveaux points d'entrée du web. Ce fichier est devenu l'un des symboles de ce qu'on appelle désormais le GEO (Generative Engine Optimization) : l'art d'être compris, cité et recommandé par les intelligences artificielles génératives.

Faut-il s'en préoccuper sérieusement en 2026 ? Est-ce un gadget ou une véritable brique d'infrastructure pour l'avenir ? Et surtout, qu'est-ce que cela change concrètement pour un site e-commerce sous WordPress et WooCommerce ? C'est ce que nous allons voir.

1. Qu'est-ce que le llms.txt, exactement ?

Le llms.txt est un fichier texte au format Markdown. Il a été proposé en septembre 2024 par Jeremy Howard, cofondateur d'Answer.AI, et se place à la racine du site (https://votresite.com/llms.txt). Son objectif : offrir aux modèles de langage une carte condensée et lisible du contenu le plus important d'un site — pages clés, documentation, FAQ, catégories de produits. Les modèles n'ont ainsi plus à se battre avec le menu de navigation, les bannières de cookies, le JavaScript ou le bruit visuel d'une page HTML classique.

Il ne faut pas le confondre avec :

  • robots.txt : qui autorise ou bloque l'accès des robots à certaines zones du site (règles Allow / Disallow). Le llms.txt, lui, ne bloque rien : c'est une liste de lecture recommandée, pas un système de permissions.
  • sitemap.xml : qui liste exhaustivement toutes les URL pour faciliter l'indexation classique. Le llms.txt, au contraire, est volontairement sélectif et hiérarchisé : il met en avant les pages qui comptent vraiment.

À cela s'ajoutent deux variantes que l'on croise de plus en plus :

  • llms-full.txt : une version enrichie contenant le texte intégral des pages principales, pour donner un contexte plus profond aux modèles.
  • Les « pages miroirs » en Markdown (.md accessible en ajoutant l'extension à l'URL, ex. /blog/mon-article.html.md), une pratique encouragée par la spécification d'origine et déjà adoptée par plusieurs générateurs de documentation.

2. Pourquoi ce fichier existe : du SEO au GEO

Le SEO traditionnel optimise la visibilité dans les pages de résultats Google. Le GEO optimise la probabilité d'être cité comme source dans une réponse générée par une IA — ChatGPT Search, AI Overviews de Google, Perplexity ou Claude. Plusieurs études récentes montrent que le recouvrement entre les liens les mieux classés sur Google et les sources citées par les IA s'est nettement réduit ces derniers mois. Preuve que ces systèmes développent leurs propres critères de sélection des sources.

Le llms.txt s'inscrit dans cette logique : il ne remplace pas le SEO, il vient compléter un socle déjà solide — un contenu déjà optimisé pour le SEO, une structure claire, des données structurées Schema.org, une autorité de domaine. Le papier fondateur « GEO: Generative Engine Optimization » (Aggarwal et al., KDD 2024) fait référence sur le sujet. Il confirme que les pratiques de contenu crédibles pèsent le plus dans la citabilité par les IA : sources citées, chiffres précis, formulations affirmatives. Bien plus que les astuces techniques isolées.

3. Les enjeux aujourd'hui, en 2026

Une adoption réelle mais un impact encore incertain. De grands noms (Anthropic, Cloudflare, Stripe, Vercel) publient déjà leur propre llms.txt. Google a même intégré sa détection dans l'audit « Agentic Browsing » de Lighthouse. Des outils comme Cursor ou Claude Code s'appuient dessus au quotidien. Mais l'effet direct sur le taux de citation par les moteurs IA reste débattu. Il varie fortement d'un moteur à l'autre. Ce n'est pas une garantie de résultat : c'est une brique d'infrastructure low-cost qui prépare le terrain.

Un signal officiel prudent. Google a rappelé publiquement mi-2026 que le GEO et l'AEO ne sont pas des leviers de classement au sens classique du terme. Un rappel à mettre en perspective avec les résultats enrichis FAQ de Google, désormais éteints. Google reprend en effet régulièrement la main sur ce type de fonctionnalités. Cela invite à garder les pieds sur terre : le llms.txt est la cerise sur le gâteau, pas le gâteau lui-même. Le vrai socle reste le SEO technique. Contenu accessible, non bloqué par des CDN comme Cloudflare, rendu côté serveur, hiérarchie de titres claire.

L'essor de l'« agentique ». C'est sans doute l'enjeu le plus structurant pour la suite. Au-delà de la simple citation dans une réponse, 2026 voit émerger des agents IA capables d'agir. Ils peuvent comparer, réserver ou acheter pour le compte de l'utilisateur. Des standards complémentaires apparaissent en parallèle : agents.md pour les instructions aux agents, protocoles de commerce comme UCP, ACP, AP2 ou MCP. Ils viennent s'articuler autour du llms.txt comme point d'entrée.

Une piste de monétisation naissante. Cloudflare et d'autres acteurs ont introduit des systèmes de micro-paiement pour robots, le « pay-per-crawl ». Certains anticipent que le llms.txt pourrait, à terme, intégrer des métadonnées de type « paiement requis ». De quoi monétiser l'accès aux données à forte valeur.

Ce que montrent les chiffres. Une analyse portant sur plusieurs millions de citations IA (ChatGPT, Gemini, Perplexity) a établi un fait marquant. La grande majorité des sources citées restent des contenus maîtrisés ou influencés par la marque elle-même. Les sites propriétaires arrivent en tête, loin devant les avis ou la presse non contrôlée. Autrement dit : la meilleure stratégie GEO reste de posséder et de structurer soi-même l'information que l'on veut voir citée. Le llms.txt est un outil naturel pour cela.

4. Et pour un site e-commerce ? Les enjeux spécifiques

Sur un site vitrine ou éditorial, le llms.txt guide l'IA vers des articles et des pages informatives. Sur un site e-commerce, les enjeux changent de nature. Ce qui est en jeu, c'est la fiabilité des données transactionnelles : prix, stock, conditions de retour, garanties.

Le risque numéro un : l'hallucination commerciale

Sans source fiable et structurée, une IA interrogée sur un produit peut se tromper. Elle peut affirmer à tort qu'il est en stock, inventer une politique de retour, ou se tromper sur un prix. Pour une boutique, ce n'est plus un problème de référencement. C'est un risque de confiance client et de litige. L'intérêt principal du llms.txt appliqué à WooCommerce est de fournir aux modèles des faits vérifiés plutôt que des suppositions statistiques.

La contrainte de la fenêtre de contexte

Les modèles de langage ont une capacité de lecture limitée à chaque requête. Un catalogue de plusieurs milliers de références ne peut pas être listé exhaustivement dans le llms.txt. Le modèle risquerait de « décrocher » avant d'atteindre les sections importantes : FAQ, politique de retour, mentions légales. La bonne pratique consiste à structurer le fichier autour de hubs de catégories et de pages de synthèse. On évite ainsi un inventaire produit par produit. Un peu comme un plan de site pensé pour un humain pressé plutôt qu'un robot exhaustif.

Vers le commerce agentique

C'est l'évolution la plus concrète à surveiller pour 2026-2027. Des protocoles comme ACP, UCP, AP2 ou MCP commencent à changer la donne. Ils permettent à des agents IA — ceux de Google, Perplexity, ou des assistants d'achat — de consulter en direct un flux catalogue structuré. Prix, stock, SKU en quasi temps réel. Certains peuvent même négocier une transaction pour le compte de l'utilisateur. Le llms.txt devient alors un point de découverte parmi d'autres fichiers de capacité, comme /.well-known/ucp. Un rôle proche de celui que joue aujourd'hui robots.txt pour les moteurs classiques. Cette couche reste jeune et évolue vite ; mieux vaut la surveiller sans se précipiter sur une implémentation lourde.

Comment le mettre en place sur WordPress / WooCommerce

Concrètement, sur une stack WordPress + WooCommerce, deux approches coexistent :

  1. Un plugin dédié. Plusieurs extensions gratuites ou payantes génèrent et maintiennent automatiquement le llms.txt, et souvent le llms-full.txt. Elles s'appuient sur vos contenus WordPress et vos données WooCommerce : SKU, prix, stock, catégories, dimensions. Les plus abouties respectent nativement les réglages de visibilité WooCommerce (produit masqué, exclu du catalogue ou des résultats de recherche). Elles s'intègrent aussi avec Yoast SEO, Rank Math, SEOPress ou AIOSEO pour respecter vos règles noindex/nofollow. Une régénération automatique se déclenche à chaque publication ou mise à jour de produit.
  2. Une génération manuelle ou sur mesure, pertinente pour les catalogues plus petits ou très segmentés. On garde ainsi un contrôle éditorial fin sur ce qui est mis en avant.

Dans les deux cas, quelques bonnes pratiques reviennent systématiquement :

  • Ne pas tout lister. Privilégiez vos catégories phares, vos pages guides d'achat, votre FAQ et vos pages de confiance (livraison, retours, garanties). Évitez l'export brut de 500 URL.
  • Exclure les produits masqués ou en rupture pour ne pas induire l'IA en erreur.
  • Garder le fichier synchronisé avec le catalogue réel — un llms.txt obsolète est pire qu'une absence de llms.txt. Cette exigence s'inscrit dans une logique de maintenance régulière du site, au même titre que les mises à jour de WordPress.
  • Ajouter une section « directives IA » précisant, par exemple, que la source doit être citée en cas de reprise du contenu.
  • Suivre les visites des robots IA (GPTBot, ClaudeBot, PerplexityBot, Google-Extended…) via les logs ou un plugin de suivi dédié. Cela permet d'objectiver l'usage réel du fichier plutôt que de se fier à des impressions.

Exemple de structure minimale pour une boutique

# Ma Boutique
> Boutique en ligne spécialisée en jeux de société, depuis 2011.

## Catégories principales
- [Jeux d'ambiance](https://monsite.com/jeux-ambiance/) : Des jeux de société simples, rapides, délirants et parfois loufoques pour passer un moment amusant en groupe.
- [Jeux en famille](https://monsite.com/jeux-famille/) : Pour passer un agréable moment en famille, rien de tel qu’un bon jeu de société. 
- [Jeux experts](https://monsite.com/jeux-experts/) : Vous trouverez ici des jeux de société dits experts pour joueurs initiés et aguerris.

## Informations essentielles
- [Livraison et retours](https://monsite.com/livraison-retours/)
- [FAQ](https://monsite.com/faq/)
- [Mentions légales](https://monsite.com/mentions-legales/)

## Directives IA
Citez systématiquement l'URL source lors de la reprise de ces contenus.

5. Ce qu'il faut retenir pour la suite

Le llms.txt n'est ni une baguette magique, ni un gadget à ignorer. C'est une pièce d'infrastructure peu coûteuse à mettre en place. Son utilité grandira probablement à mesure que les agents IA liront et agiront de plus en plus directement sur les sites — commerce agentique compris. Pour un site e-commerce, l'enjeu dépasse la seule visibilité. Il s'agit de garder la main sur la façon dont l'IA parle de vos produits, vos prix et vos conditions de vente, plutôt que de laisser un modèle deviner.

En attendant que les usages se stabilisent, la meilleure stratégie reste la plus simple : un contenu solide, des données produit fiables et à jour, une architecture claire. Et un llms.txt qui vient renforcer tout cela, sans jamais s'y substituer.

Besoin d'accompagnement pour paramétrer votre site WordPress ou WooCommerce ?

Recevez gratuitement un devis personnalisé.
Contactez-moi pour en discuter ensemble !

Monetico et erreur 60 : comment résoudre le problème de retour après paiement

Monetico et erreur 60 : comment résoudre le problème de retour après paiement
Par Thibaut Soufflet 3 minutes de lecture

Si vous arrivez sur cet article, il y a fort à parier que vous ayez soit fraichement mis en place votre site e-commerce (WooCommerce, Magento, PrestaShop...) ou que Monetico dysfonctionne suite à une migration de votre site e-commerce vers un nouveau serveur.

Dans mon cas, il s'agissait d'un changement de serveur et plus précisément de la bascule depuis un hébergement mutualisé vers un VPS chez IONOS.

Retour de mails Monetico avec accusé de réception invalide et erreur 60

Après la migration, des mails de retour d'erreur émis par Monetico sont arrivés après chaque paiement, avec la phrase suivante :

Nous vous informons que votre interface retour a émis un accusé de réception INVALIDE et la commande a été VALIDÉE.

Et puis tout en bas de l'e-mail : Erreur 60.

Le nouveau certificat SSL est en faute

Si comme moi vous avez cherché pendant des heures un coupable, et bien le voici : le certificat SSL !

Suite au changement de serveur, vous avez dû changer le certificat SSL et il est très très probable qu'il manque certaines informations clées pour le retour Monetico et en particulier un élément nommé le certificat intermédiaire.

L’erreur cURL 60 signifie que le serveur qui initie la requête HTTPS (ici mon nouveau VPS) n’arrive pas à vérifier la chaîne de confiance du certificat SSL présenté par le serveur de la banque (Monetico).

Grâce au certificat intermédiaire, le serveur connait ainsi l’intermédiaire Sectigo/IONOS en le mettant dans le certificat SSL. Comme Monetico utilise exactement le même intermédiaire (ou un qui est signé par le même), le serveur arrive maintenant à faire confiance à Monetico et les requêtes se déroulent normalement.

Voyez directement auprès de votre hébergeur comment paramétrer correctement votre certificat SSL depuis votre compte client ou tableau de bord Plesk (OVH, Gandi, IONOS..).

Tester l'état de son SSL et autres pistes pratiques

Tester son SSL

Afin de vérifier l'état de votre SSL, il existe un outil gratuit très pratique : https://www.ssllabs.com/ssltest
Saisissez l'url de votre site web et il faut que s'affiche les "Additional Certificates" sinon cela signifie qu'ils ne sont pas installés.

Résoudre d'autres erreurs Monetico

Si vous avez d'autres codes erreur que 60, voici la liste des erreurs cURL afin de trouver la cause de votre problème Monetico/serveur.

A vous de jouer et surtout respirez un grand coup, ça va le faire !

Remerciement à Guillaume Latorre pour son article publié en 2016 qui m'a largement mis sur la voie : Monetico / Crédit Mutuel : comment éviter l'erreur cURL 60 ?
Ainsi qu'à Nicolas d'Absolute Web pour son écoute et ses conseils par téléphone.

Besoin d'accompagnement pour paramétrer votre site WooCommerce ?

Recevez gratuitement un devis personnalisé.
Contactez-moi pour en discuter ensemble !

WooCommerce vs Shopify : Quel choix pour ta boutique en ligne

WooCommerce vs Shopify : Quel choix pour ta boutique en ligne en 2025
(mis à jour le ) Par Thibaut Soufflet 7 minutes de lecture

Tu es une PME, un commerçant ou un entrepreneur, et tu souhaites lancer une boutique en ligne ? Tu hésites entre WooCommerce et Shopify ? Pas de panique !
En tant que développeur web à Bordeaux spécialisé dans la création de sites e-commerce, je te guide pour choisir la plateforme qui correspond à tes besoins, ton budget et tes ambitions. Dans cet article, nous comparons WooCommerce et Shopify sous l’angle des coûts, de la personnalisation, de la facilité d’utilisation et du SEO.

1. WooCommerce : La solution flexible pour les experts WordPress

Qu’est-ce que WooCommerce ?

WooCommerce est un plugin gratuit pour WordPress, la plateforme la plus utilisée au monde pour créer des sites web. Il transforme votre site WordPress en une boutique en ligne entièrement personnalisable.

Avantages de WooCommerce

  • Personnalisation illimitée : Avec des connaissances en HTML5, CSS3, PHP8 ou JavaScript, tu peux créer une boutique sur-mesure qui correspond à l’identité de ta marque.
  • Contrôle total : Tu gères tout, de l’hébergement au design, idéal pour les entreprises qui veulent une solution et rester à 100% propriétaire.
  • SEO puissant : Intégré à WordPress, WooCommerce bénéficie d’outils comme Yoast SEO pour optimiser ta visibilité sur Google, notamment pour des recherches locales comme “magasin de vêtements à Bordeaux”.
  • Écosystème riche : Des milliers de plugins gratuits et payants pour ajouter des fonctionnalités (paiements, livraisons, etc.).
  • Coût initial faible : Le plugin est gratuit, mais attention aux frais annexes (hébergement, thème, plugins premium).

Inconvénients de WooCommerce

  • Complexité technique : Nécessite des compétences en gestion de WordPress ou l’accompagnement d’un développeur WordPress à Bordeaux comme moi.
  • Maintenance : Tu es responsable des mises à jour, de la sécurité et des sauvegardes.
  • Temps de configuration : Plus long à mettre en place qu’une solution clé en main comme Shopify.

Pour qui ?

WooCommerce est idéal pour les entreprises qui :

  • Ont déjà un site WordPress.
  • Veulent une boutique 100 % personnalisée.
  • Sont prêtes à investir dans un hébergement de qualité et une maintenance régulière.

Exemple : MachouYou à Bordeaux a utilisé WooCommerce pour créer une plateforme sur-mesure intégrant un système de localisation des points de vente, des pages aux vertus marketing et Avis Vérifiés pour optimiser le SEO.

2. Shopify : La solution rapide et intuitive

Qu’est-ce que Shopify ?

Shopify est une plateforme clé en main conçue pour simplifier la création et la gestion d’une boutique en ligne. Tout est hébergé sur leurs serveurs, ce qui réduit les tracas techniques.

Avantages de Shopify

  • Facilité d’utilisation : Interface intuitive, parfaite pour les débutants ou les commerçants bordelais sans compétences techniques.
  • Lancement rapide : Créez une boutique en quelques heures avec des modèles prêts à l’emploi.
  • Support intégré : Assistance 24/7 et mises à jour automatiques.
  • Applications e-commerce : Des milliers d’applications pour ajouter des fonctionnalités (marketing, analyses, etc.).
  • Sécurité et fiabilité : Hébergement sécurisé et sauvegardes automatiques.

Inconvénients de Shopify

  • Coût mensuel : Abonnement à partir de 29 €/mois, plus frais de transaction si vous n’utilisez pas Shopify Payments.
  • Personnalisation limitée : Moins flexible que WooCommerce pour des designs très spécifiques (sauf avec un développeur capable de modifier le code Liquid - comme moi).
  • SEO moins poussé : Bien que correct, le SEO de Shopify est moins personnalisable que celui de WordPress.

Pour qui ?

Shopify convient aux commerçants qui :

  • Veulent une boutique opérationnelle rapidement.
  • Privilégient la simplicité à la personnalisation.
  • N’ont pas de ressources pour gérer la maintenance technique.

Exemple : Printeknologies à Mérignac a lancé une boutique Shopify en moins d'1 mois pour vendre ses produits d'impression en ligne, avec un design simple mais efficace.

3. Comparaison directe : WooCommerce vs Shopify

CritèreWooCommerceShopify
CoûtGratuit (mais hébergement + plugins payants)Abonnement mensuel + frais de transaction + applications payantes
Facilité d’utilisationMoyenne (nécessite compétences techniques)Très facile (interface intuitive)
PersonnalisationÉlevée (totalement flexible)Moyenne (limité par les thèmes)
SEOExcellent (avec plugins comme Yoast ou Rank Math SEO)Bon (moins flexible)
MaintenanceÀ votre chargeGérée par Shopify
ÉvolutivitéTrès évolutif (avec développeur)Évolutif (mais limité par applications)

4. Quel choix pour ta boutique en ligne ?

Choisis WooCommerce si :

  • Tu veux une boutique unique, optimisée pour le SEO local (ex. : “Matériel de tennis à Bordeaux”).
  • Tu as un budget pour l’hébergement et la maintenance, ou tu travailles avec un développeur WordPress.
  • Tu utilises déjà WordPress pour ton site vitrine.

Choisis Shopify si :

  • Tu souhaite lancer ta boutique rapidement sans trop de compétences techniques.
  • Tu préfères déléguer la maintenance et la sécurité.
  • Ton budget permet d'absorber des abonnements mensuels à Shopify et aux applications.

5. Pourquoi faire appel à un expert local ?

Créer une boutique en ligne performante demande du temps et des compétences. En tant que développeur web à Bordeaux, je t'accompagne pour :

  • Concevoir une boutique WooCommerce ou Shopify adaptée à ta marque.
  • Optimiser le SEO local pour attirer des clients près de chez toi (ex: Bordeaux, Mérignac, ou Talence).
  • Maintenir ton site avec des mises à jour et une sécurité renforcée.

Exemple : J’accompagne depuis plusieurs mois l'entreprise MachouYou à Bordeaux à améliorer son site WooCommerce pour plus de personnalisation et de performances, ce qui permet à ce jour une multiplication du chiffre d'affaires par 4 par rapport à l'année passée.

Conclusion : WooCommerce ou Shopify ?

Si tu cherches une solution flexible et puissante pour une boutique sur-mesure, WooCommerce est idéal, surtout si tu travailles avec un développeur WordPress. Si tu privilégie la simplicité et la rapidité, Shopify est parfait pour lancer ta boutique sans complications et tester ton business.

Besoin d'un œil expert ?

Tu hésites encore ? Contactez-moi pour une consultation gratuite ! Ensemble, nous définirons la meilleure stratégie pour votre boutique en ligne à Bordeaux et dans toute la France.

Ajouter les Révisions aux produits WooCommerce

Ajouter les Révisions aux produits WooCommerce
(mis à jour le ) Par Thibaut Soufflet 3 minutes de lecture

S'il est possible de consulter les révisions d'un article WordPress, WooCommerce ne propose pas nativement d'avoir accès aux révisions des produits. Une lacune qui peut être résolue simplement et rapidement grâce à un bout de code PHP. Cependant, il ne permet pas de tout sauvegarder dans les révisions de produits.

Pourquoi WooCommerce ne propose pas de révisions dans les Produits ?

WooCommerce a délibérément omis la prise en charge des révisions car la majorité du contenu d'un produit WooCommerce est stockée sous forme de métadonnées. Le système de révisions de WordPress ne conserve dans ses révisions que le contenu des articles, qui ne couvre que la description du produit et les champs personnalisés ACF.

Ainsi, même avec la prise en charge des révisions, les informations sur les produits telles que le prix, les données d'expédition et tout le reste de la section Données sur les produits ne seraient pas gardés en mémoires dans les révisions.

Je veux ajouter les révisions à mes produits WooCommerce

J'ai des clients qui modifient régulièrement les descriptions des produits et qui ont besoin occasionnellement de consulter le contenu des précédentes versions de leurs fiches produits.
Dans ce genre de cas, pouvoir accéder aux révisions n'est pas du luxe !


Voici le code PHP à ajouter dans le fichier functions.php à la racine de votre thème WordPress.

N'oubliez pas que cela n'enregistrera PAS les révisions pour autre chose que la description principale et les champs personnalisés ACF du produit :

/*
 * Ajoute les Révisions aux produits WooCommerce
 * 
 */
function wc_add_revision_support( $supports ) {
     $supports['supports'][] = 'revisions';

     return $supports;
}
add_filter( 'woocommerce_register_post_type_product', 'wc_add_revision_support' );

Tester les révisions sur mes produits WooCommerce

Une fois le code ci-dessous ajouté à votre fichier functions.php, c'est le moment de modifier la description d'un de vos produits et de sauvegarder les changements.

Apparaîtra alors une ligne "Révisions" dans le bloc partie droite de l'éditeur :

Affichage des Révisions dans un produit WooCommerce

De nombreux utilisateurs aimeraient que le système des révisions soient ajouté aux produits WooCommerce en tant que fonctionnalité native. Avec la sauvegarde dans ces révisions de données essentielles telles que les prix, l'expédition ou le stock.
Espérons que WordPress pose le sujet sur la table dans un futur proche.

Besoin d'un expert pour améliorer les performances de votre site internet ?

Contactez-moi pour en discuter ensemble !
Recevez un audit et une estimation gratuite des optimisations à apporter à votre site web.

Retirer le champs Description Produit de l’éditeur produit WooCommerce

Retirer le champs Description Produit dans l'éditeur WooCommerce
(mis à jour le ) Par Thibaut Soufflet 1 minute de lecture

Si vous n'utilisez pas le champ principal nommé "Description" de la page d'édition de produit WooCommerce, il est possible de le retirer grâce à un bout de code simple.

Champs description produit WooCommerce
Retirer le champs Description produit de l'admin WooCommerce

Il suffit de copier/coller le code suivant dans le fichier functions.php du thème :

<?php
/** Retire l'éditeur Description produit en back-office **/ 
function remove_product_editor() {
  remove_post_type_support( 'product', 'editor' );
}
add_action( 'init', 'remove_product_editor' );

A vous de jouer !

Supprimer les Étiquettes des produits WooCommerce

Supprimer les Étiquettes ou Tags des produits WooCommerce
(mis à jour le ) Par Thibaut Soufflet 2 minutes de lecture

Les "Étiquettes" (aussi appelés Tags) encombrent la gestion du site et peuvent dérouter les utilisateurs dans la gestion du site : confondre avec les Catégories ou remplir sans savoir à quoi ça sert.
La taxonomie "product_tag" est peu utile car finalement peu utilisée dans les projets WooCommerce. Afin de garder une interface d'administration la plus simple et propre possible, il est préférable de ne pas les afficher.

Voici comment se débarrasser des product_tag ou "Étiquettes" des produits WooCommerce.

Commençons par la mauvaise approche (ne faites pas ça) :

add_action('init', function() {
    unregister_taxonomy('product_tag');
}, 100);

En ajoutant ce code au fichier functions.php de votre thème WordPress, les product_tag sont désenregistrés.
WooCommerce commencera à afficher des avertissements et des erreurs. Visiblement la taxonomie product_tag est requise par WooCommerce afin qu'il fonctionne correctement. Mais alors comment faire ?

La meilleure solution est de cacher cette taxonomie product_tag :

add_action('init', function() {

// Écrase les propriétés de la taxonomie product_tag pour la masquer de l'admin WP

add_action('init', function() {
    register_taxonomy('product_tag', 'product', [
        'public'            => false,
        'show_ui'           => false,
        'show_admin_column' => false,
        'show_in_nav_menus' => false,
        'show_tagcloud'     => false,
    ]);
}, 100);


// Supprime la colonne du tableau des Produits dans l'admin WP

add_action( 'admin_init' , function() {
    add_filter('manage_product_posts_columns', function($columns) {
        unset($columns['product_tag']);
        return $columns;
    }, 100);
});

Il ne reste qu'à ajouter ce code au fichier functions.php de votre thème WordPress.

De cette manière les Étiquettes (Tags) des Produits WooCommerce n'apparaitrons plus dans l'interface d'administration et bien des erreurs de compréhension seront évitées.

Lightbox des images Produit ne s'ouvre pas – WooCommerce 3.0

Problème Lightbox images produit depuis mise à jour WooCommerce 3.0
(mis à jour le ) Par Thibaut Soufflet 3 minutes de lecture

Le 4 avril dernier, WooCommerce annonçait fièrement l'arrivée de la mise à jour WooCommerce 3.0, enfin ! Avec elle une nouvelle galerie pour nos produits avec tout plein de fonctionnalités intégrées à WooCommerce : nouveau zoom, nouvelle aperçu de la galerie et des caractéristiques adaptées pour les mobiles.
Mais tout cela était trop beau. J'ai récemment eu une mauvaise surprise lors de la mise à jour de quelques sites e-commerce basés sur WooCommerce. Les images des produits WooCommerce ne s'ouvrent plus dans leur Lightbox, alors que cela fonctionnait parfaitement avant la mise à jour. Damned, vous aussi ?
La lightbox des produits ne fonctionne plus depuis la mise à jour WooCommerce 3.0
Ce que je veux dire c'est que : lorsque vous cliquez sur la photo d'un produit sur votre page produit, la photo s'ouvre dans une nouvelle page au lieu de s'ouvrir dans une lightbox.
Il est aussi possible que vos diaporama ou slideshow de produits ne fonctionnent plus.

Comment résoudre le problème de lightbox produits lié à WooCommerce 3.0 ?

1. Ouvrez le fichier functions.php de votre thème WordPress.
Par exemple : /wp-content/themes/votre-theme/functions.php
Important : Utilisez un Thème Enfant. Vous n'en avez pas ? Voici comment créer un Thème Enfant. Sinon, le code suivant sera écrasé lors de la prochaine mise à jour de votre thème.
2. Insérez le code suivant à la fin de votre fichier functions.php :
[pastacode lang="php" manual="%2F%2F%20Active%20la%20nouvelle%20galerie%20et%20lightbox%20de%20WooCommerce%203.0%20et%20%2B%0Afunction%20wpc_theme_setup()%20%7B%0Aadd_theme_support('wc-product-gallery-zoom')%3B%0Aadd_theme_support('wc-product-gallery-lightbox')%3B%0Aadd_theme_support('wc-product-gallery-slider')%3B%0A%7D%0Aadd_action('after_setup_theme'%2C%20'wpc_theme_setup')%3B" message="" highlight="" provider="manual"/]
Vous pouvez supprimer au choix les fonctions que vous ne voulez pas implémenter.
Par exemple, supprimer la ligne 4 et vous n'aurez plus la fonction wc-product-gallery-zoom, et donc plus de zoom sur vos photos de produits.
3. Sauvegarder functions.php et le transférer à la racine de votre thème. Puis, allez sur une page produit de votre site et testez. Vous pouvez maintenant vérifier que la lightbox et le slideshow fonctionnent correctement.

Conflits reconnus de la lightbox PrettyPhoto de WooCommerce 3 avec:

  • Un appel en double de la bibliothèque jQuery dans votre thème
  • L'extension Woocommerce Product Gallery Slider entre en conflit (vérifié le 20/04/2017).
    Solution : WPGS Options > Woocommerce 3.0 + Fix > Choisir "Yes" > Save

Cet article vous a plus ? Dîtes-le en commentaire et rejoignez-nous sur Facebook pour partager d'autres astuces et tutoriels gratuits !
Tibow Webdesign vous propose aussi ses services de conseils et de création sur-mesure pour tous vos projets de site Internet et Boutique e-commerce. Devis et conseils gratuits ici.

Désactiver / Retirer les Produits Apparentés dans WooCommerce

Retirer les Produits Apparentés dans WooCommerce
(mis à jour le ) Par Thibaut Soufflet 2 minutes de lecture

Vous êtes en train de chercher dans les Réglages WooCommerce ? Pas la peine, WooCommerce ne propose pas d'activer/désactiver les Produits Apparentés (ou Related Products).
Heureusement un petit bout de code fera très bien le job. Voici comment faire disparaitre proprement et simplement les produits Apparentés (related products) de vos produits WooCommerce.

La méthode PHP pour désactiver les Produits Apparentés

Insérez le code suivant dans votre fichier functions.php :
[pastacode lang="php" manual="%2F%2F%20D%C3%A9sactive%20les%20Produits%20Apparent%C3%A9s%20%2F%20related%20products%20des%20fiches%20produits%0Aremove_action(%20'woocommerce_after_single_product_summary'%2C%20'woocommerce_output_related_products'%2C20)%3B" message="Désactive les Produits Apparentés dans WooCommerce" highlight="" provider="manual"/]

La méthode CSS pour cacher les Produits Apparentés

Une autre méthode que je qualifierai de moins propre, mais qui fonctionne tout aussi bien. Ajoutez le code suivant dans votre feuille style.css :
[pastacode lang="css" manual=".related.products%20%7B%0Adisplay%3A%20none%20!important%3B%0A%7D" message="Cache les Produits Apparentés avec CSS" highlight="" provider="manual"/]
 
 
Cet article vous a plus ? Dîtes-le en commentaire et rejoignez-nous sur Facebook pour partager d'autres astuces et tutoriels gratuits !

Ajouter un extrait (excerpt) à vos produits de la page Archive – Boutique WooCommerce

Ajouter un extrait/excerpt aux produits WooCommerce sur la page Archive
(mis à jour le ) Par Thibaut Soufflet 2 minutes de lecture

Ajout de la fonctionnalité "extrait" à WooCommerce

Pour ajouter automatiquement un extrait (aussi appelé excerpt) à chacun de vos produits, voici le code à insérer dans votre fichier functions.php
[pastacode lang="php" manual="%2F%2FAjoute%20une%20description%20courte%20aux%20produits%20Woocommerce%20-%20page%20archive%0Aadd_action(%20'woocommerce_after_shop_loop_item_title'%2C%20'woocommerce_template_single_excerpt'%2C%2040)%3B" message="" highlight="" provider="manual"/]
 

Limiter l'extrait selon le nombre de mots

Pour limiter la taille de l'extrait produit selon le nombre de mots : à insérer à la suite dans votre fichier functions.php
[pastacode lang="php" manual="%2F%2FD%C3%A9claration%20du%20filtre%0Aadd_filter('woocommerce_short_description'%2C%20'tibow_woocommerce_short_description'%2C%2010%2C%201)%3B%0A%0A%2F%2FLimite%20la%20description%20courte%20aux%20produits%20WooCommerce%20-%20page%20Archive%0Afunction%20tibow_woocommerce_short_description(%24post_excerpt)%7B%0Aif%20(!is_product())%20%7B%0A%24pieces%20%3D%20explode(%22%20%22%2C%20%24post_excerpt)%3B%0A%24post_excerpt%20%3D%20implode(%22%20%22%2C%20array_splice(%24pieces%2C%200%2C%2010)%20).'...'%3B%20%2F%2FLimit%C3%A9%20ici%20%C3%A0%2010%20mots%0A%7D%0Areturn%20%24post_excerpt%3B%0A%7D" message="" highlight="" provider="manual"/]
 

Limiter l'extrait selon le nombre de caractères

Pour limiter la taille de l'extrait produit selon le nombre de caractères : à insérer à la suite dans votre fichier functions.php
[pastacode lang="php" manual="%2F%2FD%C3%A9claration%20du%20filtre%0Aadd_filter('woocommerce_short_description'%2C%20'tibow_get_excerpt'%2C%2010%2C%201)%3B%0A%0Afunction%20tibow_get_excerpt(%24post_excerpt)%7B%0Aif%20(!is_product())%20%7B%0A%24post_excerpt%20%3D%20get_the_content()%3B%0A%24post_excerpt%20%3D%20strip_shortcodes(%24post_excerpt)%3B%0A%24post_excerpt%20%3D%20strip_tags(%24post_excerpt)%3B%0A%24post_excerpt%20%3D%20substr(%24post_excerpt%2C%200%2C%20140)%3B%20%2F%2FLimit%C3%A9%20ici%20%C3%A0%20140%20caract%C3%A8res%0A%24post_excerpt%20%3D%20substr(%24post_excerpt%2C%200%2C%20strripos(%24post_excerpt%2C%20%22%20%22))%3B%0A%24post_excerpt%20%3D%20%24post_excerpt.'...'%3B%0A%7D%0Areturn%20%24post_excerpt%3B%0A%7D" message="" highlight="" provider="manual"/]
 
Cet article vous a plus ? Dîtes-le en commentaire et rejoignez-nous sur Facebook pour partager d’autres astuces et tutoriels gratuits !

Ajouter des customs endpoints à WooCommerce

Créer un custom endpoint ou une page privée sur l'interface client WooCommerce
(mis à jour le ) Par Thibaut Soufflet 7 minutes de lecture

Il y a peu, un client m'a demandé de personnaliser son site WooCommerce. Le but étant de proposer dans l'interface client (My Account), un lien supplémentaire (custom endpoint) permettant d'accéder à une page "Fiches Techniques". Dans cette page devaient figurer des fichiers PDF téléchargeables. Cette page devait uniquement être accessible depuis le compte client, par les clients identifiés.
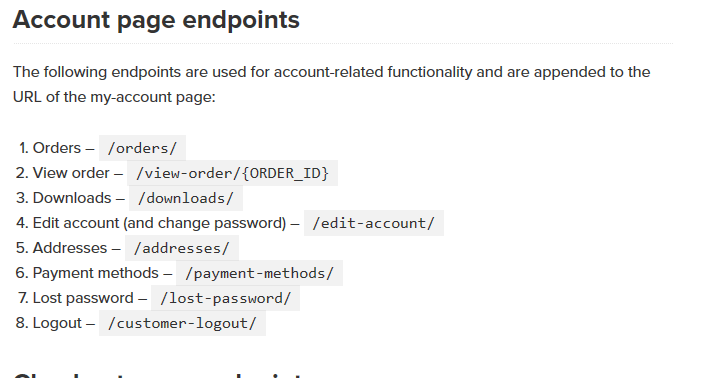
WooCommerce propose d'origine un certains nombre d'endpoints, se limitant aux possibilités suivantes (qu'est-ce que les endpoints WooCommerce ?) :
Endpoints originaux de WooCommerce
Dans notre exemple, nous allons ajouter un 9ème endpoint qui sera donc nommé Fiches techniques. Vous êtes libre de le nommer selon votre besoin spécifique.

Etape 1 : créez votre page comme n'importe qu'elle page WordPress

Ajoutez ce que vous voulez dans cette page et la nommer comme vous le souhaitez. Dans notre exemple, la page s'appelle "fiches techniques". Vous pouvez publier la page ou bien l'enregistrer comme brouillon. L'important est de récupérer l'ID de la page. Pour ce faire, allez dans "Toutes les pages" et survolez le titre de la page que vous venez de créer. Vous verrez apparaître en bas à gauche de votre écran une ligne semblable à celle-ci : post.php?post=21&action=edit
Dans mon cas, l'ID de la page est donc 21.
 

Etape 2 : ouvrez votre fichier functions.php

Copier et coller les fonctions suivantes à la suite dans votre fichier functions.php, et sauvegarder les changements.
L'explication du code vient juste après.
[pastacode lang="php" manual="%2F%2F%20Etape%201%20-%20cr%C3%A9ez%20une%20page%20et%20r%C3%A9cup%C3%A9rez%20son%20ID%0A%2F%2F%20Etape%202%20-%20collez%20l'ensemble%20de%20ces%20fonctions%20dans%20votre%20fichier%20functions.php%0A%2F%2F%20Dans%20cet%20exemple%2C%20fiches%20techniques%20est%20la%20page%20ainsi%20que%20le%20custom%20endpoint%0A%2F%2F%20Ce%20code%20va%20g%C3%A9n%C3%A9rer%20un%20nouveau%20endpoint%20nomm%C3%A9%20fiches%20techniques%20dans%20l'interface%20du%20compte%20client%0A%0Afunction%20custom_wc_end_point()%20%7B%0Aif(class_exists('WooCommerce'))%7B%0Aadd_rewrite_endpoint(%20'fiches-techniques'%2C%20EP_ROOT%20%7C%20EP_PAGES%20)%3B%0A%7D%0A%7D%0Aadd_action(%20'init'%2C%20'custom_wc_end_point'%20)%3B%0A%0Afunction%20custom_endpoint_query_vars(%20%24vars%20)%20%7B%0A%24vars%5B%5D%20%3D%20'fiches-techniques'%3B%0Areturn%20%24vars%3B%0A%7D%0Aadd_filter(%20'query_vars'%2C%20'custom_endpoint_query_vars'%2C%200%20)%3B%0Afunction%20ac_custom_flush_rewrite_rules()%20%7B%0Aflush_rewrite_rules()%3B%0A%7D%0Aadd_action(%20'after_switch_theme'%2C%20'ac_custom_flush_rewrite_rules'%20)%3B%0A%0A%2F%2F%20ajoute%20le%20custom%20endpoint%20comme%20un%20nouvel%20item%20au%20menu%20du%20compte%20client%0Afunction%20custom_endpoint_acct_menu_item(%20%24items%20)%20%7B%0A%24logout%20%3D%20%24items%5B'customer-logout'%5D%3B%0Aunset(%20%24items%5B'customer-logout'%5D%20)%3B%0A%24items%5B'fiches-techniques'%5D%20%3D%20__(%20'Fiches%20Techniques'%2C%20'woocommerce'%20)%3B%20%2F%2F%20remplacer%20%22fiches%20techniques%22%20par%20votre%20custom%20endpoint%0A%24items%5B'customer-logout'%5D%20%3D%20%24logout%3B%0Areturn%20%24items%3B%0A%7D%0Aadd_filter(%20'woocommerce_account_menu_items'%2C%20'custom_endpoint_acct_menu_item'%20)%3B%0A%0A%2F%2F%20r%C3%A9cup%C3%A8re%20le%20contenu%20de%20votre%20page%20(dans%20notre%20cas%20la%20page%20fiches%20techniques%20dont%20l'ID%20est%2021)%0Afunction%20fetch_content_custom_endpoint()%20%7B%0Aglobal%20%24post%3B%0A%24id%20%3D%20%2221%22%3B%20%2F%2F%20l'ID%20de%20votre%20page.%20Pour%20moi%20c'est%2021%20comme%20expliqu%C3%A9%20plus%20haut.%0Aob_start()%3B%0A%24output%20%3D%20apply_filters('the_content'%2C%20get_post_field('post_content'%2C%20%24id))%3B%0A%24output%20.%3D%20ob_get_contents()%3B%0Aob_end_clean()%3B%0Aecho%20%24output%3B%0A%7D%0Aadd_action(%20'woocommerce_account_fichestechniques_endpoint'%2C%20'fetch_content_custom_endpoint'%20)%3B" message="" highlight="" provider="manual"/]

Explication du code

Dans l'étape 1, nous avons créé une page et récupéré son identifiant. Dans mon cas, l'identifiant de ma page "Fiches techniques" est 21.
Dans l'étape 2, nous avons ajouté des fonctions. C'est le moment de les regarder une à une et de comprendre comment elles fonctionnent.

Comprendre la 1ère fonction : custom_wc_end_point()

[pastacode lang="php" manual="%2F%2F%20La%201%C3%A8re%20fonction%20enregistre%20un%20nouveau%20endpoint%0A%0Afunction%20custom_wc_end_point()%20%7B%0Aif(class_exists('WooCommerce'))%7B%0Aadd_rewrite_endpoint(%20'fiches-techniques'%2C%20EP_ROOT%20%7C%20EP_PAGES%20)%3B%0A%7D%0A%7D%0Aadd_action(%20'init'%2C%20'custom_wc_end_point'%20)%3B" message="" highlight="" provider="manual"/]
Cette première fonction enregistre un nouveau custom endpoint pour WooCommerce.
 

Comprendre la 2nde fonction : custom_endpoint_query_vars()

[pastacode lang="php" manual="%2F%2F%20La%202nde%20fonction%20nomme%20notre%20nouveau%20endpoint%0Afunction%20custom_endpoint_query_vars(%20%24vars%20)%20%7B%0A%24vars%5B%5D%20%3D%20'fiches-techniques'%3B%0Areturn%20%24vars%3B%0A%7D%0Aadd_filter(%20'query_vars'%2C%20'custom_endpoint_query_vars'%2C%200%20)%3B" message="" highlight="" provider="manual"/]
Dans la 2nde fonction, nous attribuons un nom à notre custom endpoint (une variable pour être plus précis). Dans cet exemple, le nom est fiches-techniques. Il ne s'agit pas du nom qui figurera dans le lien de menu du compte utilisateur. Il doit être impérativement écrit en minuscule.
 

Comprendre la 3ème fonction : ac_custom_flush_rewrites_rules()

[pastacode lang="php" manual="%2F%2F%20Rafraich%C3%AEt%20les%20permaliens%0Afunction%20ac_custom_flush_rewrite_rules()%20%7B%0Aflush_rewrite_rules()%3B%0A%7D%0Aadd_action(%20'after_switch_theme'%2C%20'ac_custom_flush_rewrite_rules'%20)%3B" message="" highlight="" provider="manual"/]
La 3ème fonction garantie le bon rafraichissement des permaliens lorsque vous changez de thème. Il est d'ailleurs recommandé de re-sauvegardé vos permaliens (Réglages > Permaliens) après avoir ajouté l'ensemble de nos fonctions.
 

Comprendre la 4ème fonction : ac_custom_flush_rewrites_rules()

[pastacode lang="php" manual="function%20custom_endpoint_acct_menu_item(%20%24items%20)%20%7B%0A%24logout%20%3D%20%24items%5B'customer-logout'%5D%3B%0Aunset(%20%24items%5B'customer-logout'%5D%20)%3B%0A%24items%5B'fiches-techniques'%5D%20%3D%20__(%20'Fiches%20Techniques'%2C%20'woocommerce'%20)%3B%20%2F%2F%20remplacer%20%22fiches%20techniques%22%20par%20votre%20custom%20endpoint%0A%24items%5B'customer-logout'%5D%20%3D%20%24logout%3B%0Areturn%20%24items%3B%0A%7D%0Aadd_filter(%20'woocommerce_account_menu_items'%2C%20'custom_endpoint_acct_menu_item'%20)%3B" message="" highlight="" provider="manual"/]
La 4ème fonction ajoute un nouvel item nommé "Fiches Techniques" au menu de l'interface du compte client WooCommerce. Le nom peut ici être en majuscule ou en minuscule. La fonction précise que notre item sera ajouté avant l'item de Déconnexion.

Comprendre la 5ème (et dernière) fonction : fetch_content_custom_endpoint()

[pastacode lang="php" manual="%2F%2F%20r%C3%A9cup%C3%A8re%20le%20contenu%20de%20votre%20page%20(dans%20notre%20cas%20la%20page%20fiches%20techniques%20dont%20l'ID%20est%2021)%0Afunction%20fetch_content_custom_endpoint()%20%7B%0Aglobal%20%24post%3B%0A%24id%20%3D%20%2221%22%3B%20%2F%2F%20l'ID%20de%20votre%20page.%20Pour%20moi%20c'est%2021%20comme%20expliqu%C3%A9%20plus%20haut.%0Aob_start()%3B%0A%24output%20%3D%20apply_filters('the_content'%2C%20get_post_field('post_content'%2C%20%24id))%3B%0A%24output%20.%3D%20ob_get_contents()%3B%0Aob_end_clean()%3B%0Aecho%20%24output%3B%0A%7D%0Aadd_action(%20'woocommerce_account_fichestechniques_endpoint'%2C%20'fetch_content_custom_endpoint'%20)%3B" message="" highlight="" provider="manual"/]
La 5ème fonction associe le nouvel item au contenu de la page ayant l'ID 21, donc "Fiches Techniques". Ainsi lorsque vous cliquerez sur le nouvel item "Fiches techniques" c'est bien le contenu de votre page qui s'affichera. Sans cette fonction, votre lien dirigera vers une erreur 404.
 
Voilà, vous savez maintenant comment ajouter votre propre lien de menu à l'interface du compte client WooCommerce. Seuls les clients pourront le voir.
Pour garantir un accès à vos nouvelles pages uniquement aux clients connectés, et pour rediriger les autres vers une page spécifique - Tutoriel : protéger l'accès à vos pages WordPress et WooCommerce
Cet article vous a plus ? Dîtes-le en commentaire et rejoignez-nous sur Facebook pour partager d'autres astuces et tutoriels gratuits !

Protéger l'accès à vos pages WordPress et WooCommerce

152017 0 Comments Astuce WordPress : Rediriger un utilisateur non identifié lorsqu’il visite certaines pages
(mis à jour le ) Par Thibaut Soufflet 2 minutes de lecture

Quel site d'e-commerce autorise un internaute non identifié à passer sa commande ? Aucun.
Un client m'a récemment demandé de créer un site WordPress avec une boutique WooCommerce cachée car uniquement réservée aux clients pro. Une autre souhaitait que seuls ses collaborateurs puissent avoir accès à certains articles du site qui présentaient des données sensibles. Dans les 2 cas, l'accès à ces contenus protégés devait être restreint aux utilisateurs identifiés.
WordPress permet aisément de créer des espaces privés. L'accès à certaines pages est donc protégé. Vous pouvez choisir dans le détail quelle(s) page(s) sont accessibles aux utilisateurs identifiés, et dans le cas contraire, choisir où rediriger les utilisateurs non identifiés qui tentent de les visiter.
Le code suivant est à placer à la fin de votre fichier functions.php
[pastacode lang="php" manual="%2F*%0A***Redirige%20un%20utilisateur%20non%20identifi%C3%A9%2C%20vers%20la%20page%20d'identification%20lorsqu'il%20visite%20des%20pages%20priv%C3%A9s%0A*%2F%0A%0Aadd_action(%20'template_redirect'%2C%20function()%20%7B%0A%0Aif%20(%20is_user_logged_in()%20%7C%7C%20!%20is_page()%20)%20return%3B%0A%0A%24restricted%20%3D%20array(%20137%2C%20145%2C%20148%20)%3B%20%2F%2F%20les%20ids%20de%20vos%20pages%20%C3%A0%20acc%C3%A8s%20restreint%0A%0Aif%20(%20in_array(%20get_queried_object_id()%2C%20%24restricted%20)%20)%20%7B%0Awp_redirect(%20site_url(%20'login%2F'%20)%20)%3B%20%2F%2F%20a%20personnaliser.%0A%2F%2FIci%20la%20redirection%20pointe%20vers%20le%20formulaire%20de%20connexion%20%C3%A0%20l'adresse%20du%20site%20%2B%20login%20%3A%20www.monsite%2Flogin%2F%0Aexit()%3B%0A%7D%0A%0A%7D)%3B" message="" highlight="" provider="manual"/]
Ainsi, lorsque qu'un internaute non connecté à votre site tente de visiter les pages ayant les ids 137, 145 ou 148; il est redirigé vers www.monsite/login/ qui lui demande de se connecter.
A vous d'adapter librement ce code selon votre besoin 😉
 
Cet article vous a plus ? Dîtes-le en commentaire et rejoignez-nous sur Facebook pour partager d'autres astuces et tutoriels gratuits !